

L’intelligenza artificiale potrebbe rendere più frequenti i blackout dei servizi digitali. A lanciare l’allarme è Satya Nadella, amministratore delegato di Microsoft, intervenuto il 18 novembre al DealBook Summit di New York. Il paradosso è che l’AI, mentre aiuta a scoprire e correggere le falle informatiche, rischia di ridurre il tempo a disposizione per verificare che le correzioni non introducano nuovi problemi.
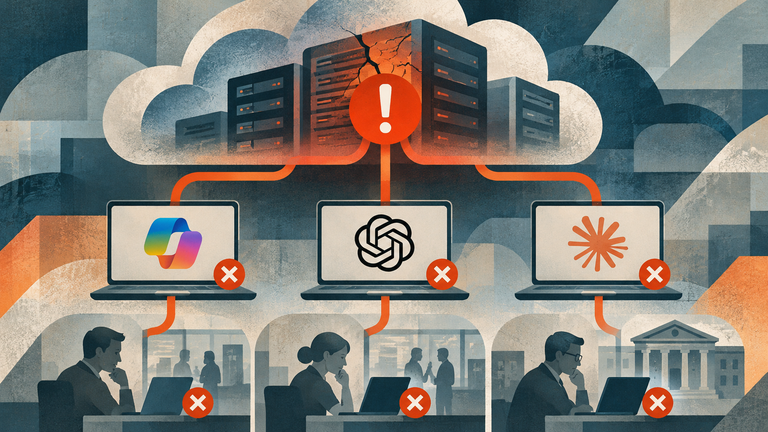
La previsione arriva a pochi giorni dal guasto globale di Microsoft 365, che tra il 12 e il 13 novembre ha compromesso soprattutto l’accesso alla posta Exchange Online e ad alcune funzioni collegate di altri servizi. Ma va distinta la diagnosi del blackout dall’avvertimento sul futuro: Microsoft ha attribuito quell’incidente a un difetto software e a una concatenazione di problemi infrastrutturali, non all’AI né a un attacco informatico.
Indice degli argomenti:
Perché l’intelligenza artificiale può aumentare il rischio di blackout
Nel corso dell’intervista con Andrew Ross Sorkin raccontata dal New York Times, Nadella ha spiegato che gli strumenti di AI individuano vulnerabilità a un ritmo tale da obbligare le aziende a sviluppare e distribuire patch “istantaneamente”, quando i difetti vengono già sfruttati dagli aggressori. In passato potevano esserci settimane per testare un aggiornamento; in una situazione di sfruttamento attivo, quella finestra può ridursi drasticamente.
Il meccanismo è semplice e insidioso: un aggiornamento di sicurezza deve arrivare in fretta, ma ogni modifica a un sistema complesso può produrre effetti inattesi, soprattutto quando coinvolge molti servizi che condividono componenti di rete e autenticazione. Accelerare i rilasci senza adeguate verifiche aumenta il rischio operativo; ritardarli può lasciare aperta una falla già utilizzata dagli attaccanti.
Nadella ha descritto anche una minaccia più persistente: con l’AI, un aggressore può disporre di capacità di ricerca e pressione che ricordano quelle di un attaccante statale sempre attivo. Non ha però fornito una stima di quanti blackout aggiuntivi l’AI possa provocare. La sua è una previsione sul possibile squilibrio fra velocità degli attacchi, sicurezza delle patch e robustezza dei sistemi, non la dimostrazione di un rapporto statistico già accertato.
Il blackout di Microsoft 365: tre problemi diventati un guasto globale
La ricostruzione contenuta nel rapporto preliminare Microsoft del 15 novembre mostra che cosa accade quando più difetti si sommano. Un aggiornamento distribuito a partire da luglio sui gateway di rete di Microsoft 365 aveva introdotto un bug rimasto latente per oltre tre mesi. In particolari condizioni di carico, un processo interno di Windows entrava in contesa per risorse condivise, saturando CPU e memoria delle macchine interessate.
Il 12 novembre, circa quindici ore prima dell’interruzione, parte del traffico di Teams era stata spostata sul gateway che serviva anche Exchange Online. Contemporaneamente, quasi il 14% della capacità di quei gateway era indisponibile per un problema separato. La combinazione ha fatto emergere il difetto, mentre i sistemi automatici spostavano le richieste dai server in difficoltà a quelli ancora sani, finendo per sovraccaricare anche questi ultimi.
Nel momento peggiore oltre l’80% dei server del gateway di rete interessato non rispondeva. Il dato non riguarda tutti i server Microsoft. Il blocco è durato quasi 24 ore, dalle 16:20 UTC del 12 novembre alle 16:10 UTC del 13 novembre. I servizi capaci di utilizzare percorsi alternativi, come alcune funzioni di Teams, OneDrive e SharePoint, hanno recuperato prima; Exchange Online aveva margini di spostamento inferiori per ragioni di scala.
Il caso è particolarmente istruttivo perché i test avevano superato l’aggiornamento difettoso: le prove in laboratorio utilizzavano combinazioni di traffico e hardware che non riproducevano la condizione critica. Anche il riavvio dei server non bastava, perché le richieste in coda provocavano di nuovo il sovraccarico. Microsoft ha dovuto sviluppare una correzione mirata e rimettere gradualmente in servizio l’infrastruttura. La società prevede un rapporto definitivo il 20 novembre.
Vulnerabilità e AI: che cosa mostrano i dati di Google
L’allarme di Nadella trova un riscontro parziale nell’analisi pubblicata il 30 settembre 2026 dal Google Threat Intelligence Group sulle vulnerabilità nell’era dell’AI. Il numero mensile di vulnerabilità divulgate è passato da 5.045 a gennaio a 10.740 ad agosto 2026. Nello stesso studio, quelle osservate in sfruttamento attivo sono salite in media da 10,5 al mese nel 2025 a 18 nel periodo gennaio-agosto 2026.
Google mette però in guardia da letture semplicistiche: la crescita delle segnalazioni dipende anche da cambiamenti nelle modalità di assegnazione dei codici CVE, mentre soltanto una piccola frazione delle vulnerabilità divulgate è stata osservata in sfruttamento attivo, circa lo 0,23% nel periodo analizzato del 2026. I dati mostrano una pressione maggiore sui team di sicurezza e un ruolo crescente degli strumenti AI, ma non dimostrano che l’AI sia la causa esclusiva della crescita né che i blackout siano già aumentati per questo motivo.
La questione era entrata anche nelle priorità istituzionali. A giugno la statunitense CISA, nella direttiva BOD 26-04 sulla gestione delle vulnerabilità delle agenzie federali, ha chiesto di dare precedenza alle falle più pericolose in base a esposizione degli asset, sfruttamento noto e potenziale impatto. L’agenzia ha richiamato esplicitamente la possibilità che l’AI riduca ulteriormente il tempo disponibile tra il rilascio di una patch e il suo sfruttamento da parte di un attaccante.
Infrastrutture fisiche: perché aggiornare non è sempre possibile
Per Nadella la difficoltà diventa ancora maggiore quando il software governa infrastrutture fisiche. Trasporti, impianti di climatizzazione, sistemi di raffreddamento e apparati con firmware connessi a internet possono avere aggiornamenti complessi o finestre di manutenzione ristrette. In questi contesti non basta distribuire una correzione in automatico: spesso occorrono compatibilità, collaudi e continuità del servizio.
Se una vulnerabilità viene scoperta e utilizzata più rapidamente, i gestori possono trovarsi davanti a una scelta difficile: mantenere in funzione un sistema esposto oppure interrompere parzialmente il servizio per correggerlo. Non tutti i dispositivi consentono patch immediate, e la sostituzione di componenti industriali o impiantistici può richiedere tempi molto più lunghi rispetto all’aggiornamento di un’applicazione cloud.
La nuova sfida delle imprese: applicare patch senza fermare i servizi
Per le aziende la conseguenza è che cybersecurity e affidabilità operativa vanno gestite insieme. Il problema non si risolve scegliendo fra patch rapide e patch prudenti. Bisogna sapere quali vulnerabilità sono effettivamente sfruttate, quali sistemi sono esposti e quanto può estendersi un errore introdotto dall’aggiornamento. Anche per questo il NIST, nella guida SP 800-40 Rev. 4, tratta la gestione delle patch come una forma di manutenzione preventiva e richiede di pianificare, testare, distribuire e verificare le correzioni.
Nelle infrastrutture più estese diventano decisivi i rilasci progressivi su gruppi limitati di macchine, le prove realistiche di carico, la possibilità di tornare rapidamente a una versione stabile e l’isolamento dei guasti fra regioni e servizi. Sono proprio le difese che il blackout di Microsoft 365 ha messo alla prova: i meccanismi destinati a spostare il traffico e contenere il problema non hanno impedito che la crisi si propagasse.
Nadella ha richiamato il timore del Millennium Bug, quando alla fine degli anni Novanta il mondo si preparava a possibili malfunzionamenti informatici con il passaggio al 2000. Ma quello, ha osservato, era “un bug e un giorno”. La corsa fra modelli AI, scoperta delle falle, attacchi e difese non ha invece una data di scadenza. E per chi dipende dal cloud il vero cambiamento è questo: la sicurezza non può più essere misurata soltanto dalla velocità con cui si distribuiscono le patch, ma anche dalla capacità di aggiornare i sistemi senza provocare nuovi guasti.



Partecipa alla community