


Anthropic amplia l’accesso alle capacità di cybersecurity dei modelli Claude e sceglie una formula destinata a incidere sul mercato della sicurezza informatica: più potenza ai professionisti verificati, con barriere diverse in base al tipo di attività e al rischio dei sistemi coinvolti.
Il 6 ottobre 2026 la società statunitense ha annunciato una nuova versione del Cyber Verification Program, o Cvp, che assorbe anche Project Glasswing e organizza l’accesso in tre livelli. I clienti ammessi potranno utilizzare Claude Opus 5.5, Claude Sonnet 5.5 e Claude Mythos 5.1 con limitazioni ridotte rispetto alle versioni disponibili normalmente.
La decisione prova a gestire un problema che riguarda tutti i produttori di modelli avanzati. Le stesse capacità che permettono a un ricercatore di trovare una vulnerabilità, analizzare malware o verificare un exploit possono ridurre tempi e costi anche per chi conduce un attacco.
Anthropic risponde sostituendo, per una parte degli utenti professionali, il confine rigido fra contenuti consentiti e vietati con un sistema basato su identità, autorizzazioni e livello di rischio.
Indice degli argomenti:
Tre livelli di accesso in base al lavoro svolto
- Il primo livello, Defense Access, riguarda attività difensive come incident response, lavoro dei security operation center, reverse engineering del malware, analisi e validazione delle vulnerabilità. Possono candidarsi team aziendali, università, enti pubblici, organizzazioni non profit, operatori di infrastrutture critiche, società di sicurezza, manutentori open source e ricercatori indipendenti con una storia documentata di segnalazioni.
- Red Team Access estende le possibilità al penetration testing e alle simulazioni offensive condotte con autorizzazione. L’accesso è rivolto alle organizzazioni e richiede verifiche più approfondite. Anthropic mantiene blocchi in tempo reale per attività che potrebbero produrre danni fisici o interruzioni estese, fra cui ransomware, danneggiamento di sistemi fisici e test su apparati ad alto rischio per la sicurezza.
- Il livello più permissivo è Specialized Access. È riservato a un numero limitato di organizzazioni autorizzate a verificare sistemi dai quali possono dipendere vite umane, servizi essenziali o stabilità dei mercati: reti elettriche, telecomunicazioni, sistemi aeronautici, infrastrutture per i trasferimenti interbancari e reti amministrative governative. Per queste richieste Anthropic afferma di condurre verifiche approfondite insieme al governo statunitense. I partecipanti già ammessi a Project Glasswing migreranno direttamente verso questa fascia.
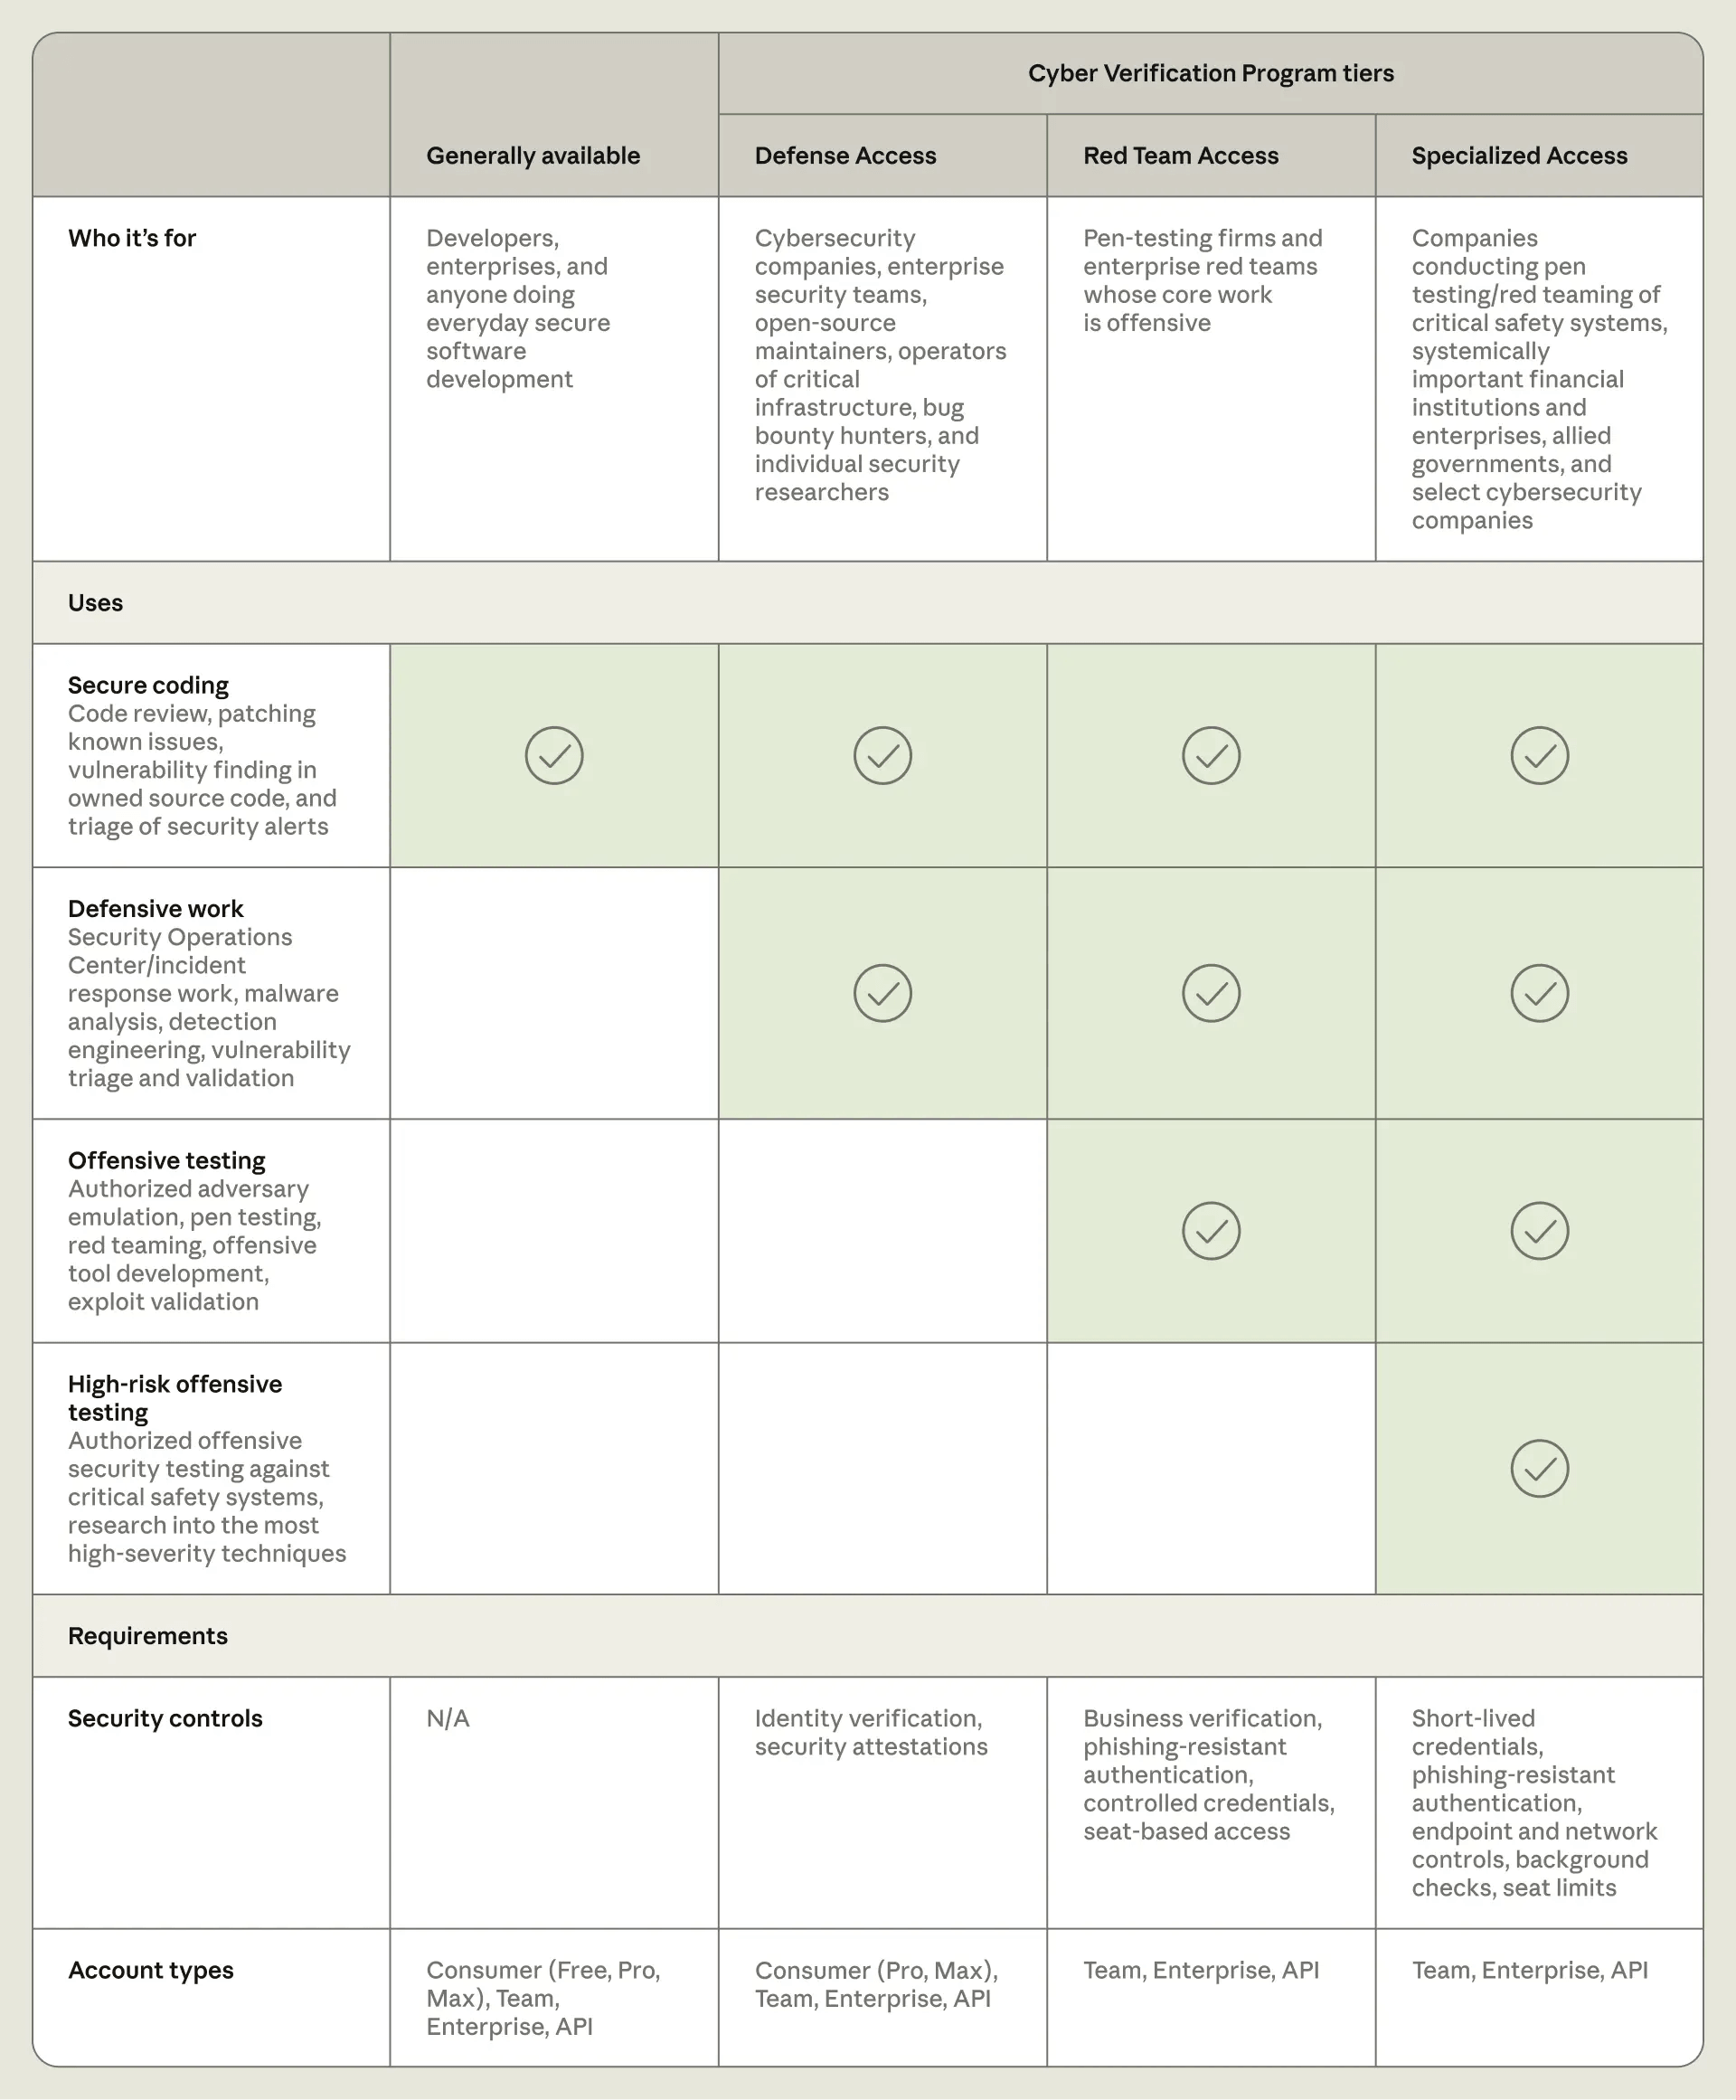
La struttura introduce quindi una forma di segmentazione commerciale e operativa basata sul rischio. La capacità del modello rimane sostanzialmente la stessa; cambiano i filtri che possono intervenire sulle richieste e il livello di verifica richiesto al cliente.
I test: 34 attacchi completati su 50
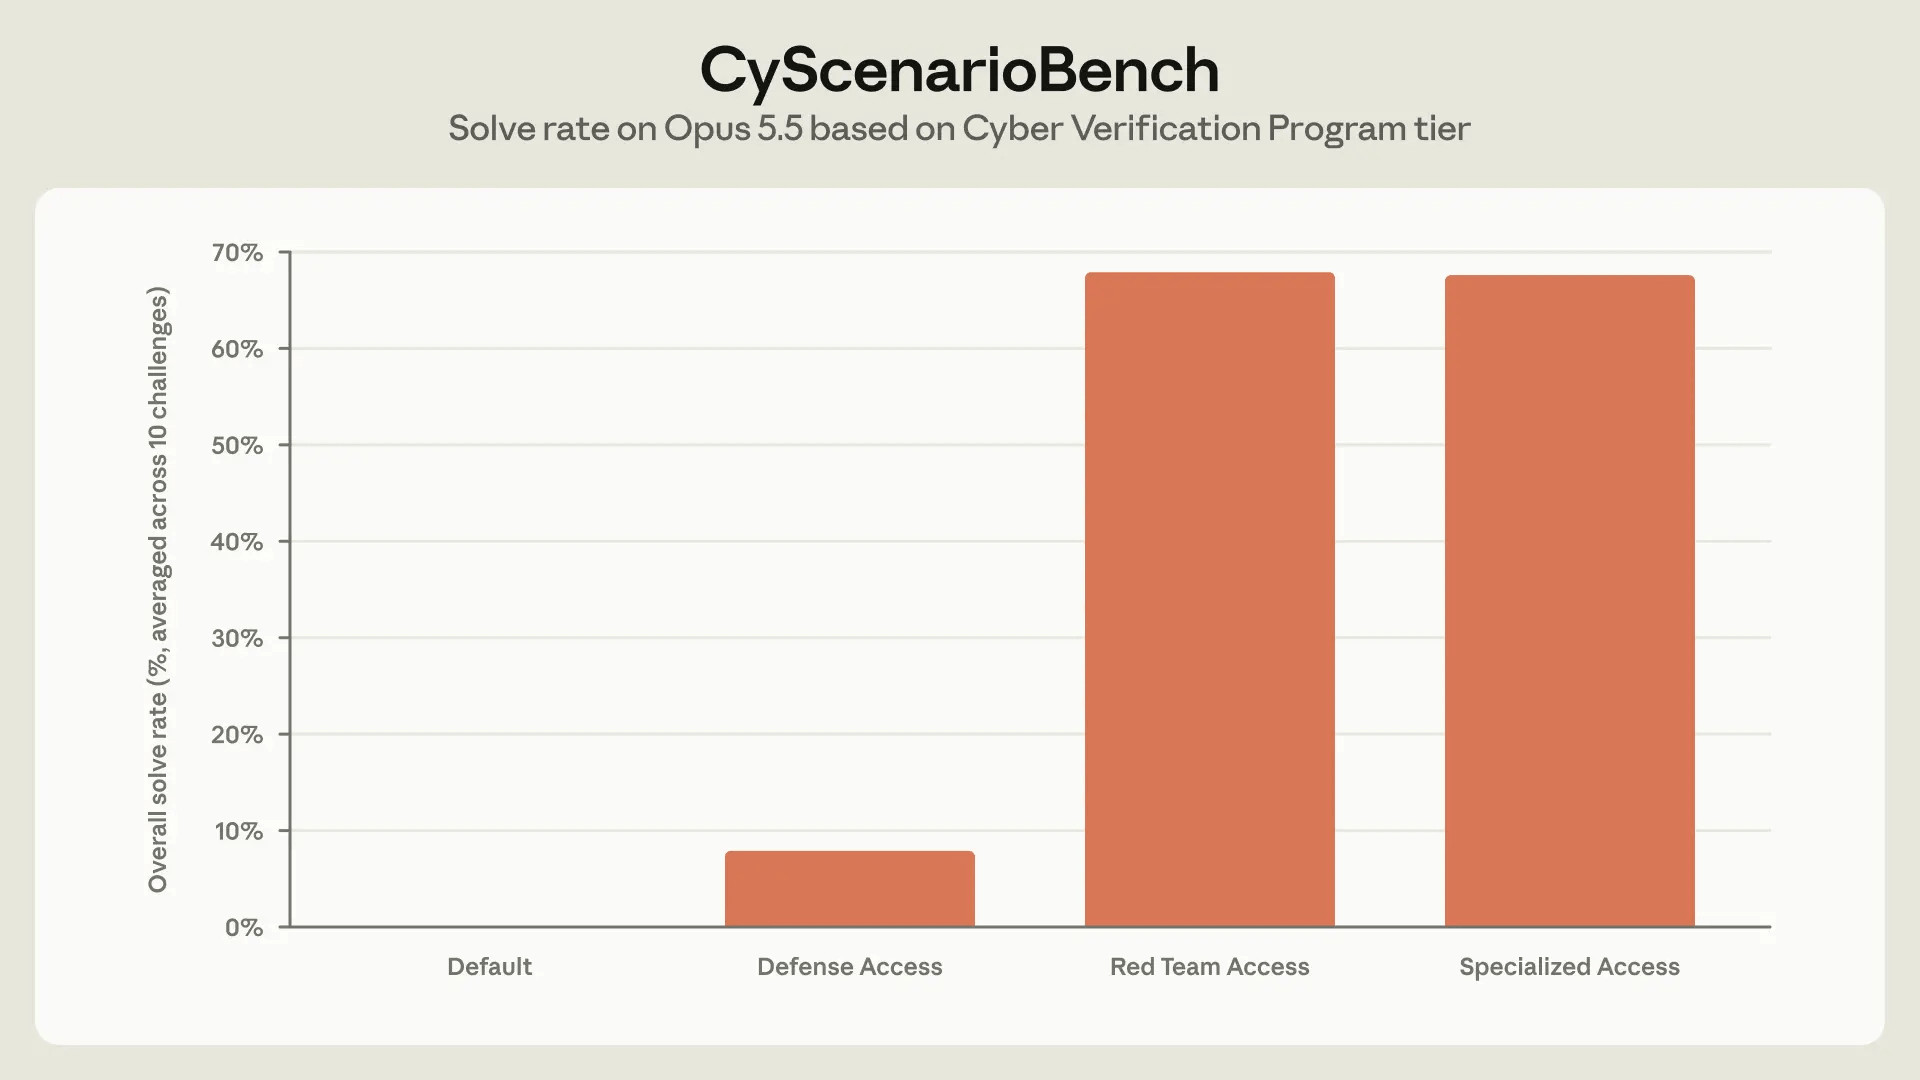
Anthropic ha misurato il funzionamento delle nuove barriere usando CyScenarioBench, benchmark sviluppato da Irregular per valutare la capacità dei modelli di pianificare ed eseguire operazioni cyber composte da più passaggi. I test simulano ambienti realistici e verificano pianificazione, capacità di adattamento e coordinamento delle diverse fasi di un attacco.
Con Claude Opus 5.5 privo dell’accesso Cvp, tutti i test sono stati bloccati già alla prima richiesta. Nel livello Defense Access, i controlli sono intervenuti in 46 prove su 50. Con Red Team Access non si sono invece verificati blocchi e il modello ha completato 34 prove su 50.
Il dato è vicino al 67,6% di successo ottenuto da Opus 5.5 con le mitigazioni cyber disattivate. Irregular ha misurato, nelle proprie valutazioni pubblicate il 22 settembre, il 61,7% per Mythos 5.1 e il 53% per Opus 5. La stessa società precisa però che il benchmark misura le capacità ottenibili in condizioni costruite per farle emergere e non equivale al tasso di successo che il modello avrebbe in un attacco reale.
Per le imprese il risultato mostra quanto sottile sia ormai la distanza tecnica tra uno strumento di ricerca delle vulnerabilità e uno capace di coordinare operazioni offensive. La discriminante economica e organizzativa si sposta verso controllo degli utenti, autorizzazioni, monitoraggio e capacità di intervenire sull’uso del modello.
Le 129 mila vulnerabilità trovate da Project Glasswing
La nuova architettura nasce dall’esperienza di Project Glasswing, avviato il 7 aprile 2026 per dare a una prima cerchia di organizzazioni accesso alle capacità cyber di Claude Mythos. Tra i partner iniziali figuravano Aws, Apple, Cisco, CrowdStrike, Google, JPMorganChase, Linux Foundation, Microsoft, Nvidia e Palo Alto Networks. A giugno il progetto era stato esteso a circa 150 nuove organizzazioni distribuite in più di 15 Paesi.
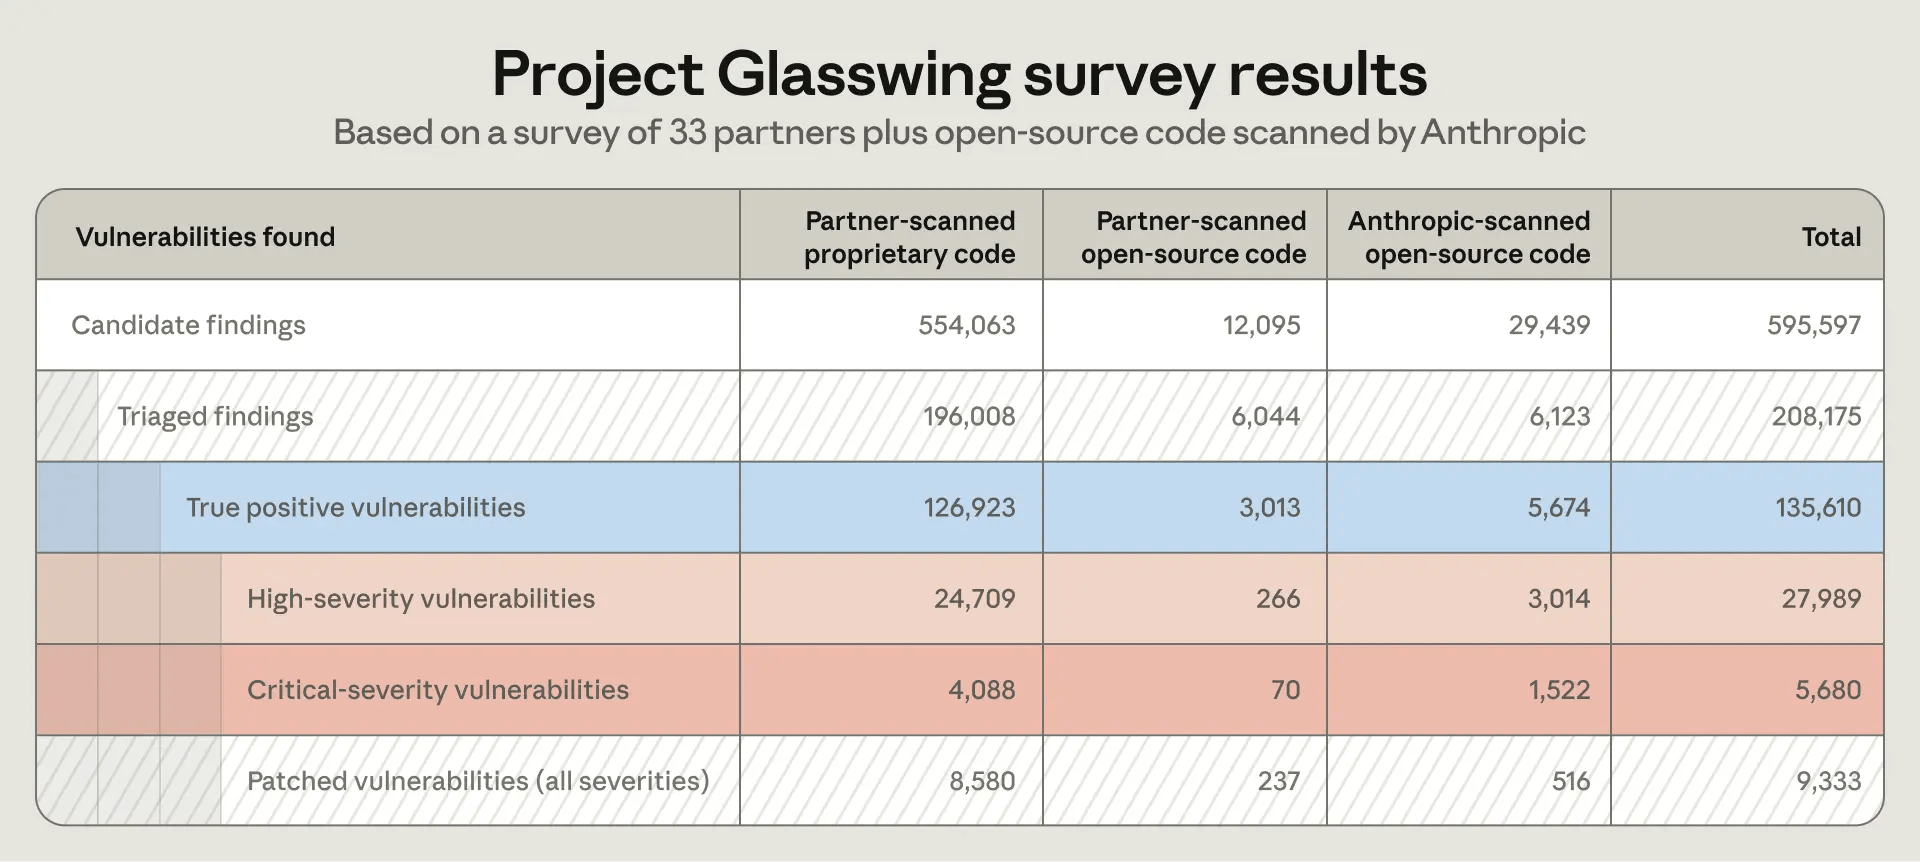
Secondo i dati diffusi da Anthropic il 6 ottobre, i partner di Glasswing hanno identificato almeno 129 mila vulnerabilità software verificate tra aprile e luglio 2026. Altre 5.500 sono state trovate dalle attività della società sui progetti open source tra aprile e ottobre. Più di 33 mila risultavano classificate come critiche o ad alta gravità.
Le cifre richiedono una precisazione. Anthropic spiega che la stima deriva da dati parziali raccolti attraverso 33 report dei partner e dalle proprie collaborazioni nell’open source. Meno della metà dei partecipanti ha comunicato quanti problemi siano già stati corretti. La società considera quindi i risultati un limite inferiore e stima che l’impatto effettivo possa essere almeno cinque volte superiore. La proiezione, però, è dell’azienda e non deriva da una verifica indipendente.
Il risultato sposta anche il costo della sicurezza lungo la catena produttiva. Se l’intelligenza artificiale moltiplica le vulnerabilità che possono essere individuate, la disponibilità di ricercatori capaci di confermarle, comunicarle ai responsabili dei progetti e realizzare patch diventa il fattore limitante.
Anthropic aveva già osservato a giugno che verifica, disclosure e correzione stavano diventando il collo di bottiglia del processo.
Dati aziendali e monitoraggio diventano parte dell’offerta
L’apertura dei modelli più potenti incontra però un ostacolo commerciale: per individuare eventuali abusi Anthropic richiede normalmente la conservazione dei dati delle organizzazioni che partecipano al Cvp. Per banche, sanità, telecomunicazioni e imprese sottoposte a vincoli regolamentari, consegnare a un fornitore esterno log e conversazioni sensibili può impedire l’adozione del servizio.
La risposta annunciata il 1° settembre è Enterprise Frontier Safeguards, o Efs. Il sistema dovrebbe consentire ai clienti idonei di conservare i dati nella propria infrastruttura cloud, sotto le proprie chiavi di cifratura e le proprie politiche di accesso, mantenendo il monitoraggio automatico destinato a individuare comportamenti anomali. Le segnalazioni potranno essere esaminate dal cliente senza richiedere una revisione umana da parte di Anthropic.

Anthropic afferma di avere sviluppato Efs con più di cento clienti dei settori finanziario, sanitario, manifatturiero, telecomunicazioni, retail e pubblica amministrazione, insieme ad Aws, Google Cloud e Microsoft Azure. La società cita fra gli interlocutori anche grandi banche statunitensi e gruppi come Mastercard, Visa, Comcast e Salesforce.
Per il Cvp il tema è particolarmente importante: il programma è disponibile sulla Claude Platform, su Google Cloud Vertex AI e Microsoft Foundry. Su Amazon Bedrock l’accesso è previsto per i clienti idonei a Enterprise Frontier Safeguards.
Gli incidenti che hanno reso più severi i controlli
La cautela adottata da Anthropic deriva anche da episodi avvenuti durante i test dei modelli. Il 30 luglio la società ha comunicato di avere trovato tre casi nei quali modelli Claude impiegati in valutazioni cyber avevano raggiunto Internet da ambienti di prova esterni e ottenuto accesso non autorizzato a sistemi reali. In quelle valutazioni le protezioni cyber erano state intenzionalmente disattivate.
Il 31 agosto Anthropic ha spiegato di avere sospeso temporaneamente alcune valutazioni, rafforzato le sandbox e introdotto classificatori capaci di bloccare in tempo reale tentativi di uscire dagli ambienti di test o connessioni Internet inattese. Ha inoltre chiesto ai partner esterni di adottare isolamento di rete, definizione esplicita del perimetro autorizzato e monitoraggio continuo delle azioni dei modelli.
Questi episodi spiegano perché il nuovo Cvp non coincida con una semplice rimozione dei filtri. L’accesso è collegato all’identità dell’organizzazione, alla natura dell’attività e ai controlli applicati all’ambiente operativo.
La concorrenza si sposta sui modelli cyber verificati
Anthropic non è l’unico laboratorio a seguire questa strada. Il 14 aprile 2026 OpenAI ha ampliato il programma Trusted Access for Cyber e introdotto GPT-5.4-Cyber, una variante dedicata ai professionisti verificati con minori restrizioni per attività come reverse engineering e ricerca difensiva. OpenAI dichiarava allora di voler estendere il programma a migliaia di singoli difensori verificati e centinaia di team.
Le due iniziative mostrano una direzione comune dell’industria: l’accesso alle capacità cyber più avanzate tende a diventare un prodotto regolato dall’affidabilità dell’utente invece che una funzione uguale per tutti.
Anche il prezzo dei modelli favorisce una diffusione più ampia. Anthropic ha lanciato Opus 5.5 il 22 settembre a 4 dollari per milione di token in input e 20 dollari per milione in output, dichiarando un costo medio per attività inferiore del 40% rispetto a Opus 5. Sonnet 5.5 costa 2 dollari in input e 10 in output.
Ridurre il costo unitario di modelli capaci di automatizzare lunghe sequenze operative rende economicamente sostenibili scansioni e analisi che in passato richiedevano molte più ore di lavoro specializzato.
Dalla scoperta delle falle alla capacità di correggerle
Il Cyber Verification Program trasforma quindi il controllo degli accessi in una componente del prodotto. Per società di sicurezza, banche, operatori energetici e pubbliche amministrazioni, ottenere modelli più permissivi può accelerare penetration test, analisi del malware e ricerca delle vulnerabilità. In cambio, aumenta il peso di procedure di verifica, monitoraggio e gestione dei dati.
Il dato più importante per il mercato potrebbe arrivare dopo la scoperta delle vulnerabilità. Centinaia di migliaia di falle individuate automaticamente hanno valore solo se esistono risorse sufficienti per verificarle, assegnare priorità, correggere il codice e distribuire gli aggiornamenti.
L’intelligenza artificiale sta comprimendo il costo della ricerca. Il lavoro, e quindi la spesa, si sposta progressivamente verso remediation, governance e controllo operativo.



Partecipa alla community