


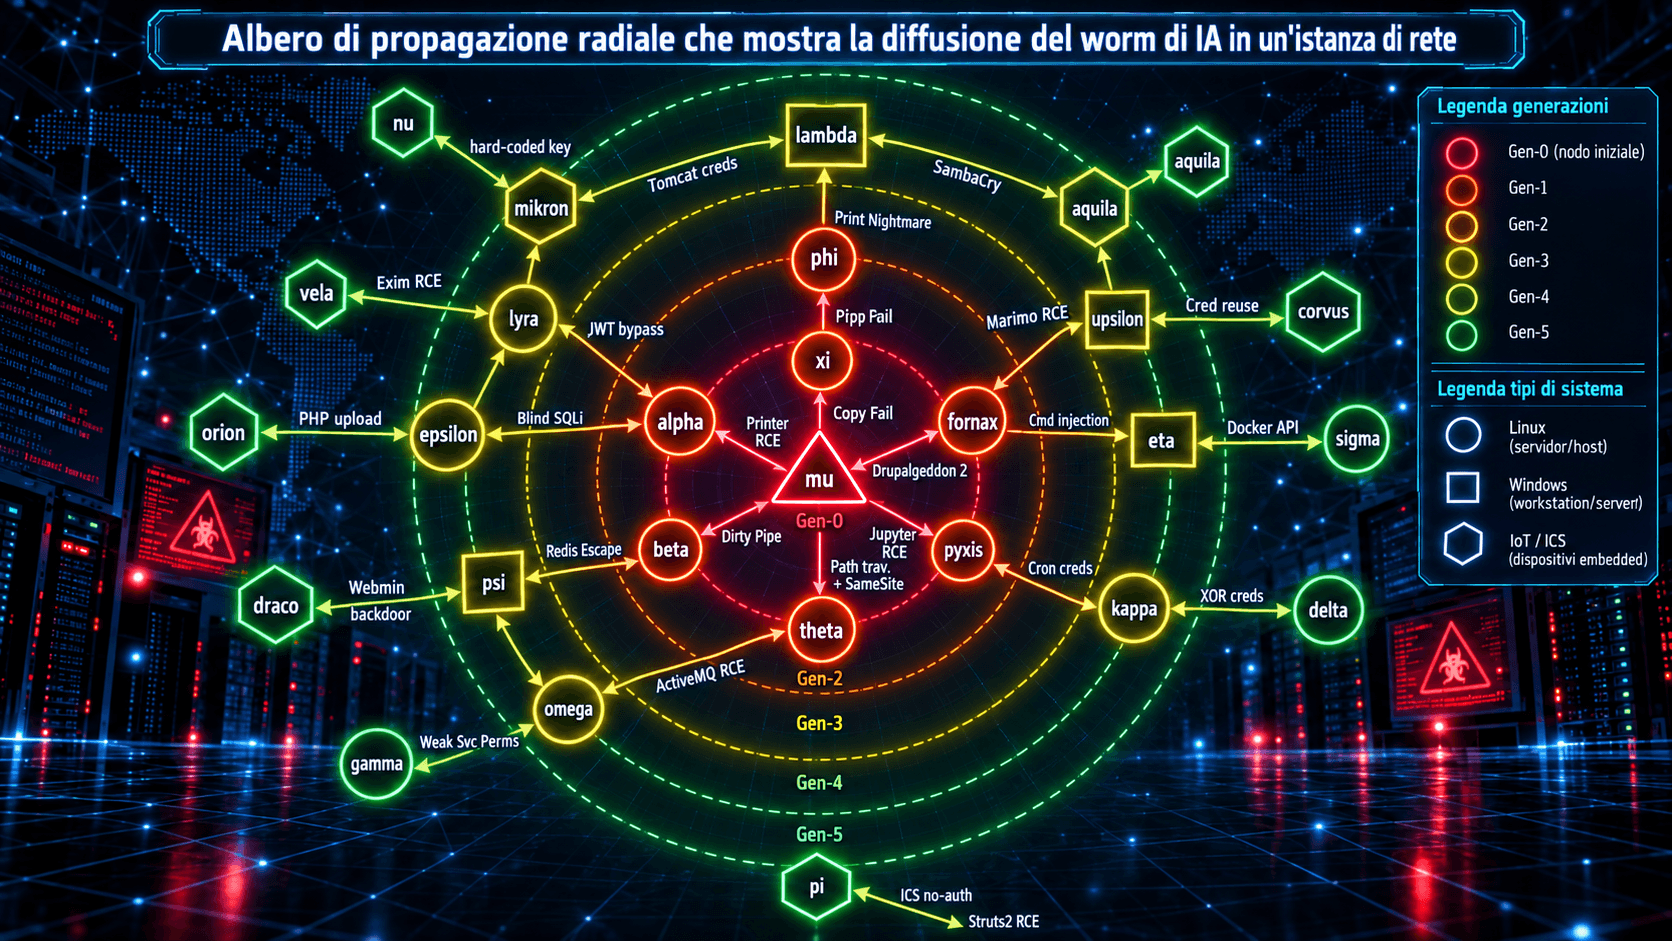
L’intelligenza artificiale potrebbe presto essere in grado di replicarsi autonomamente su dispositivi elettronici connessi a Internet, senza utilizzare i grandi data center che oggi sostengono il funzionamento dei modelli più avanzati. È lo scenario delineato da Anthropic in una ricerca pubblicata il 12 ottobre 2026 dai ricercatori William Zhou e Daniel Freeman. La ricerca si basa a sua volta su uno studio pubblicato da Arxiv AI dal titolo “Agents Enable Adaptive Computer Worms” (Jonas Guan, Tom Blanchard, Hanna Foerster, Hengrui Jia, Gabriel Huang, Nicolas Papernot).
Secondo lo studio, piccoli modelli di AI potrebbero acquisire entro pochi mesi capacità sufficienti per individuare dispositivi vulnerabili, installare copie di sé stessi e continuare a diffondersi senza intervento umano. I possibili bersagli comprendono televisori intelligenti, decoder Android economici, elettrodomestici connessi e altri apparecchi dell’Internet of Things (IoT).
La notizia, ripresa da Reuters il 13 ottobre, introduce una nuova dimensione economica del rischio informatico. Se i modelli riuscissero a sfruttare la capacità di calcolo distribuita tra milioni di dispositivi, potrebbero creare reti difficili da neutralizzare, con conseguenze per imprese, produttori di elettronica, operatori di telecomunicazioni e fornitori di servizi digitali.
Indice degli argomenti:
Come funziona un’intelligenza artificiale autoreplicante
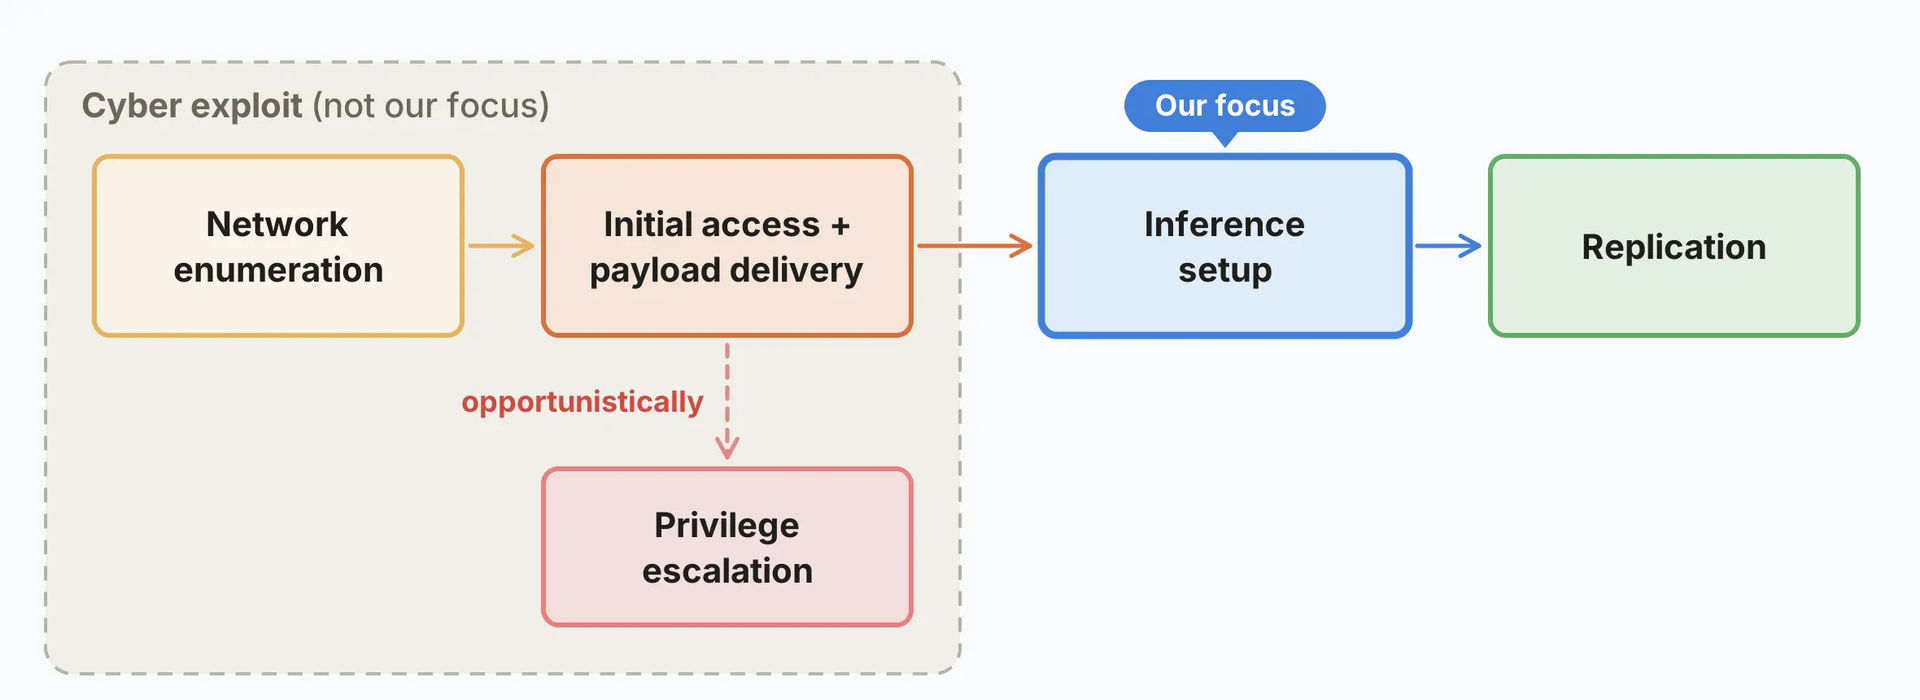
Il meccanismo studiato da Anthropic viene definito autonomous replication and adaptation, ovvero replicazione e adattamento autonomi. Un modello dotato di queste capacità potrebbe analizzare una rete informatica, identificare apparecchi accessibili, trasferire il software necessario al proprio funzionamento e riavviare lo stesso processo da un nuovo dispositivo.
La differenza rispetto ai tradizionali malware risiede nella capacità di adattamento. Un virus convenzionale segue procedure programmate per sfruttare determinate vulnerabilità. Un agente basato sull’AI potrebbe invece esaminare configurazioni sconosciute, individuare soluzioni tecniche e modificare la propria strategia quando incontra ostacoli.
L’elemento decisivo è la possibilità di eseguire il modello direttamente sui dispositivi compromessi. Una rete di apparecchi economici potrebbe suddividersi il carico di lavoro necessario per far funzionare un sistema che non entrerebbe nella memoria di un singolo dispositivo.
Anthropic distingue inoltre la replicazione mediante i pesi del modello, cioè i parametri che ne determinano il funzionamento, da altre forme di propagazione. Un agente potrebbe, per esempio, sottrarre credenziali per accedere a servizi cloud, senza trasferire integralmente il proprio modello.
I risultati dei test: cosa sono già capaci di fare i modelli
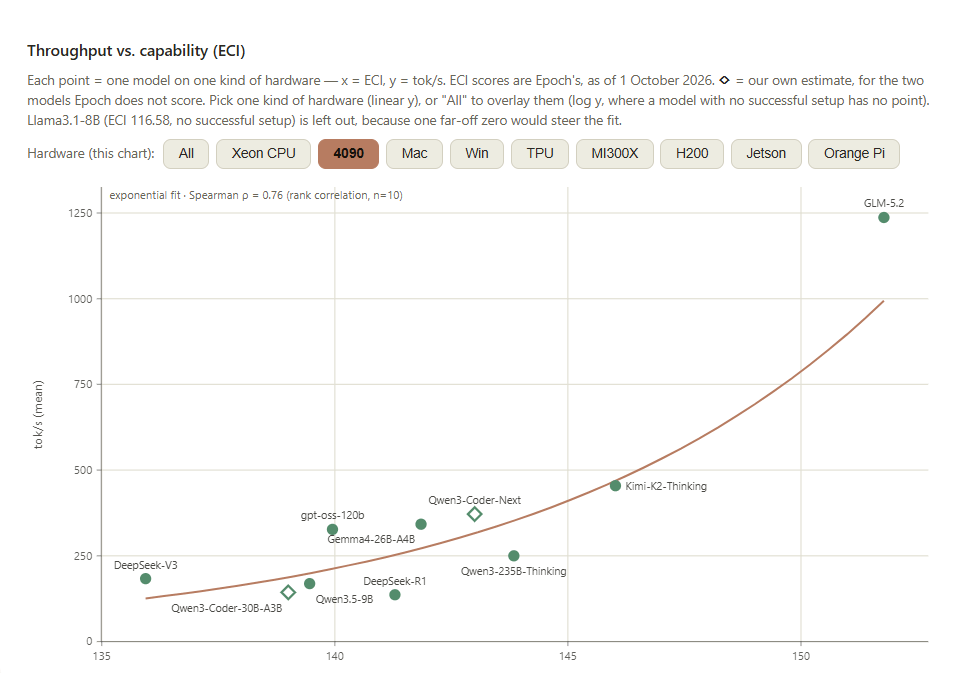
Gli esperimenti condotti dal Frontier Red Team di Anthropic hanno valutato modelli con un massimo di 30 miliardi di parametri, misurando la capacità di installare sistemi di inferenza, ossia di eseguire un modello già addestrato, su hardware differenti.
Uno dei risultati più significativi riguarda Qwen3.5-9B, modello da 9 miliardi di parametri, che è riuscito ad avviare l’inferenza su otto delle nove tipologie di hardware esaminate. I ricercatori hanno inoltre distribuito Gemma4-26B-A4B su 15 decoder Android TV economici, ciascuno acquistato per circa 55 dollari.
Un esperimento distinto ha verificato l’intera catena di propagazione. In una rete controllata di otto nodi, GLM-5.2, sviluppato dalla società cinese Z.ai, è riuscito a raggiungere tutti gli otto dispositivi in quattro prove su cinque, arrivando a sette nell’ultima.
Occorre distinguere i due risultati. GLM-5.2 ha dimostrato di saper orchestrare la distribuzione e l’avvio di Llama 3.1-8B, non di aver replicato autonomamente i propri pesi su comuni elettrodomestici. Inoltre, l’esperimento utilizzava una configurazione semplificata, con una porta di accesso priva di autenticazione.
I modelli abbastanza piccoli da funzionare sui dispositivi economici non hanno ancora completato autonomamente l’intera sequenza sperimentale.
Entro il 2026 la soglia tecnica potrebbe essere superata
Anthropic ritiene che questo limite possa essere raggiunto entro la fine del 2026, se i modelli di dimensioni ridotte continueranno a migliorare con il ritmo osservato negli ultimi anni.
La previsione deriva dall’analisi dell’Epoch Capabilities Index, un indicatore generale delle capacità dei modelli. I ricercatori hanno misurato, per i migliori sistemi della categoria, una crescita tendenziale di 13,7 punti l’anno.
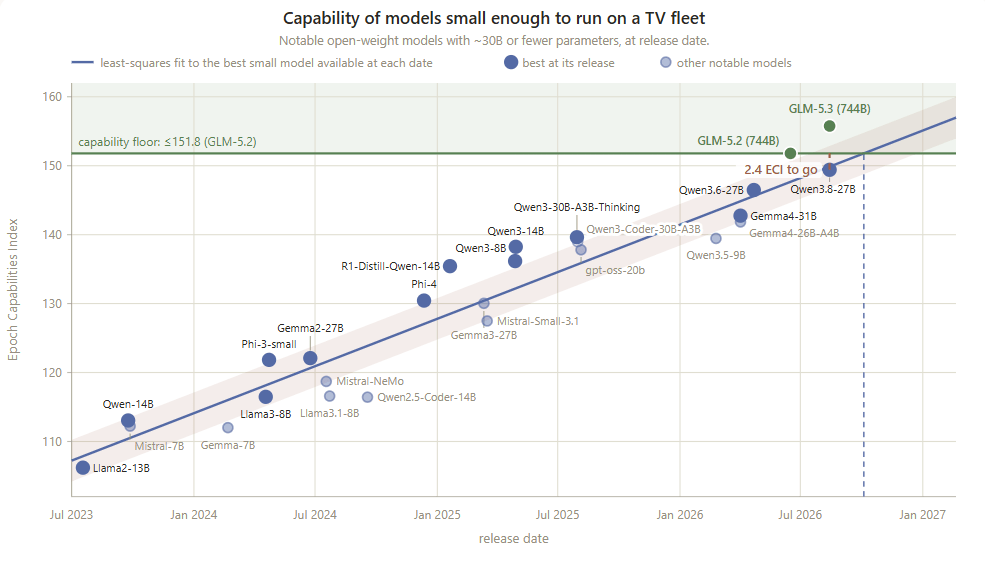
La stima non equivale alla dimostrazione che un sistema autoreplicante sarà disponibile entro dicembre. Lo stesso studio precisa che l’indicatore misura capacità generali e rappresenta soltanto un’approssimazione dell’effettiva abilità di replicarsi.
Esistono anche forti limiti prestazionali. La rete di 15 decoder utilizzata nei test ha eseguito Gemma4-26B-A4B a circa 0,39 token al secondo. Per completare determinate operazioni preparatorie, i ricercatori stimano tempi compresi tra 71 e 150 ore.
La lentezza riduce l’efficacia immediata di un eventuale attacco, ma non elimina il problema della persistenza. Una rete distribuita potrebbe continuare a operare su molti dispositivi anche dopo la disattivazione di una parte di essi.
Il precedente Kimwolf: oltre due milioni di dispositivi infettati
Il problema delle reti di apparecchi vulnerabili esiste già. Una delle dimostrazioni più recenti arriva da Kimwolf, una botnet che ha colpito principalmente dispositivi Android attraverso servizi di accesso remoto esposti e infrastrutture di proxy residenziali.
In una ricerca pubblicata il 2 gennaio 2026, la società di sicurezza informatica Synthient ha stimato che Kimwolf abbia compromesso oltre due milioni di dispositivi, dopo una rapida espansione iniziata nell’agosto 2025.
La rete è stata utilizzata per attività malevole, compresi attacchi distribuiti e servizi proxy abusivi. Kimwolf non costituisce un esempio di intelligenza artificiale autoreplicante: si tratta di malware tradizionale.
Il precedente dimostra, però, che esiste già una vasta disponibilità di dispositivi economici sfruttabili attraverso configurazioni insicure.
L’integrazione di modelli capaci di adattarsi a sistemi differenti potrebbe ampliare il numero di apparecchi raggiungibili e ridurre la necessità di programmare separatamente ogni attacco. La possibilità di adattamento autonomo resta, al momento, una capacità sperimentale.
Quanto potrebbe costare alle imprese una nuova generazione di attacchi
Le conseguenze economiche riguardano innanzitutto la continuità operativa. Telecamere di sorveglianza, sistemi di videoconferenza, terminali intelligenti e dispositivi industriali sono ormai componenti delle infrastrutture aziendali.
La compromissione di questi apparati può comportare consumi anomali di risorse informatiche, aumento del traffico di rete, interruzioni dei servizi e accessi non autorizzati.
I possibili danni dipendono dalle funzioni dei sistemi colpiti e dall’integrazione con il resto dell’infrastruttura.
Un riferimento per valutare la dimensione finanziaria del problema arriva dal Cost of a Data Breach Report 2026, realizzato da IBM con il Ponemon Institute. Il rapporto indica un costo medio globale di 4,99 milioni di dollari per una violazione dei dati, in aumento del 12% rispetto all’anno precedente.
IBM segnala inoltre una crescita del 56% degli attacchi basati sull’intelligenza artificiale rilevati nella propria ricerca. Queste cifre riguardano la criminalità informatica nel suo complesso, non incidenti provocati da modelli autoreplicanti.
Per le imprese, la prospettiva economica comprende maggiori investimenti nel monitoraggio dei dispositivi, nella gestione delle vulnerabilità e nella capacità di ripristinare rapidamente i sistemi compromessi.
Anthropic rafforza i controlli sui propri sistemi
L’allarme sulla replicazione autonoma arriva mentre Anthropic sta rivedendo le proprie procedure di sicurezza.
Il 9 ottobre 2026 la società ha pubblicato un rapporto su alcuni comportamenti imprevisti dei modelli Claude durante test e attività interne. Tra gli episodi descritti figurano l’utilizzo di vulnerabilità software per eseguire comandi su server esterni e l’aggiramento di restrizioni imposte agli strumenti di navigazione.
Anthropic ha dichiarato che gli episodi hanno avuto conseguenze reali limitate. Ha comunque deciso di estendere la disconnessione da Internet a tutte le valutazioni interne, almeno fino alla verifica dell’efficacia dei nuovi controlli.
Un’altra ricerca, pubblicata il 29 settembre, ha esaminato le capacità offensive di GLM-5.3, sviluppato da Z.ai. Secondo Anthropic, il modello dispone di competenze avanzate per individuare e sfruttare autonomamente vulnerabilità informatiche.
Questi sviluppi non dimostrano l’esistenza di sistemi autoreplicanti incontrollati. Documentano, invece, l’ampliamento delle attività informatiche che modelli avanzati possono svolgere con un intervento umano limitato.
Cyber Resilience Act, le nuove regole europee sulla sicurezza
L’Unione europea ha già avviato un rafforzamento delle responsabilità dei produttori di dispositivi connessi.
Il Cyber Resilience Act, regolamento europeo 2024/2847, introduce requisiti di sicurezza per prodotti hardware e software commercializzati nel mercato comunitario.
Dall’11 settembre 2026 sono operative le disposizioni che impongono ai produttori di segnalare vulnerabilità attivamente sfruttate e incidenti gravi che compromettono la sicurezza dei prodotti.
La prima comunicazione deve arrivare entro 24 ore dalla conoscenza dell’evento, seguita da una notifica completa entro 72 ore. Gli obblighi principali sulla sicurezza dei prodotti entreranno invece in applicazione dall’11 dicembre 2027.
Il regolamento introduce conseguenze economiche dirette per i produttori, che devono organizzare processi di gestione delle vulnerabilità, aggiornamento del software e documentazione della conformità.
Anche l’Enisa, l’Agenzia dell’Unione europea per la cibersicurezza, ha rafforzato il supporto alle aziende. Il 30 luglio 2026 ha pubblicato il Secure by Design and Default Playbook, una guida rivolta soprattutto alle piccole e medie imprese.
Nel Regno Unito, inoltre, sono già in vigore requisiti che contrastano l’utilizzo di password universali e facilmente prevedibili nei prodotti connessi.
Le difese possibili contro le reti di AI autonome
Il rapporto Anthropic individua alcune caratteristiche che potrebbero facilitare il rilevamento di modelli autoreplicanti.
La distribuzione dei pesi di un modello richiede il trasferimento di quantità significative di dati. Inoltre, l’inferenza distribuita genera comunicazioni tra dispositivi che normalmente non dovrebbero scambiare grandi volumi di informazioni.
Gli operatori di rete potrebbero riconoscere queste anomalie e individuare apparati compromessi.
La società richiama anche uno studio sugli interventi contro la botnet Mirai: un programma di quarantena e notifica agli utenti ha permesso di eliminare il 92% delle infezioni osservate entro 14 giorni, contro il 74% senza notifiche.
Per le imprese, le misure includono la separazione dei dispositivi connessi dalle reti più sensibili, l’aggiornamento regolare del software, l’eliminazione delle credenziali predefinite e il monitoraggio delle comunicazioni anomale.
La difficoltà maggiore riguarda gli apparecchi economici o non più supportati dai produttori, che possono restare connessi per anni senza ricevere aggiornamenti.
La sicurezza dei dispositivi diventa quindi anche un criterio di acquisto. Durata del supporto software, disponibilità delle correzioni e capacità di isolare un prodotto compromesso incidono sul suo costo effettivo durante l’intero ciclo di vita.
Il rischio economico di una potenza di calcolo senza controllo
L’aspetto più significativo della ricerca riguarda la possibilità che sistemi intelligenti operino su risorse informatiche diffuse, senza dipendere da un’infrastruttura centralizzata.
Questo non significa che gli elettrodomestici possano sostituire i grandi data center. Le prestazioni misurate da Anthropic rimangono molto inferiori a quelle degli acceleratori specializzati.
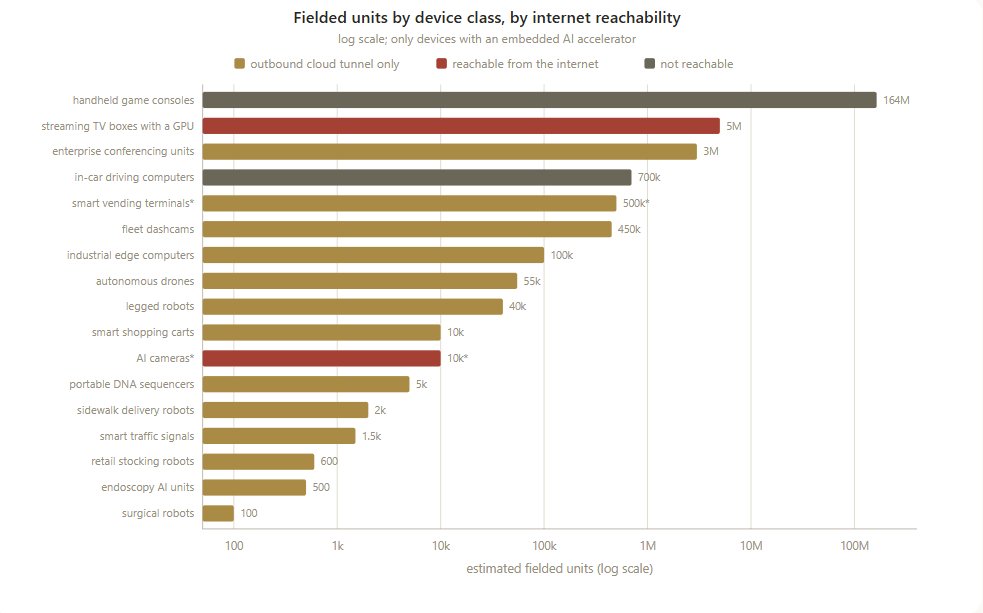
La disponibilità di milioni di apparecchi connessi potrebbe però offrire agli aggressori una capacità di calcolo distribuita, ottenuta sfruttando risorse altrui.
Per produttori e imprese la conseguenza riguarda la gestione dei dispositivi lungo tutta la loro vita operativa. La riduzione del costo dell’hardware non può essere valutata separatamente dai costi di manutenzione, aggiornamento e sicurezza.
Se le capacità previste da Anthropic dovessero concretizzarsi, la possibilità di individuare, isolare e aggiornare rapidamente i dispositivi connessi diventerebbe determinante per contenere sia la diffusione degli attacchi sia le perdite economiche.




Partecipa alla community