


L’Agenzia per l’Italia Digitale (AgID) ha pubblicato il 9 novembre 2026 le linee guida per l’adozione dell’intelligenza artificiale nella pubblica amministrazione. Il provvedimento, adottato con la determinazione n. 169/2026, definisce come le amministrazioni devono impostare la governance dei sistemi AI, classificarne i rischi e affrontare qualità dei dati, sicurezza e competenze. La conseguenza per il mercato dei fornitori IT è un riferimento nazionale più preciso per progettare, presentare e gestire applicazioni destinate agli enti pubblici.
Un Comune che voglia introdurre un assistente per i cittadini, per esempio, dovrà valutare non soltanto quanto bene risponde alle domande, ma anche quali informazioni utilizza, quando interviene un operatore e chi risponde degli errori. Lo stesso ragionamento vale per un ente che esamina documenti o supporta i funzionari nella preparazione di atti amministrativi.
L’acquisto di un modello o di un abbonamento software è solo una parte della decisione: contano l’organizzazione del servizio e la sua verificabilità nel tempo.
Indice degli argomenti:
Che cosa stabiliscono le linee guida AgID sull’AI nella PA
Le indicazioni sono state elaborate nell’ambito del Piano triennale per l’informatica nella PA 2024-2026, con il coinvolgimento di amministrazioni e organismi come ACN, ANAC, Consip, Dipartimento per la trasformazione digitale, INPS e ISTAT. L’iter segue l’articolo 71 del Codice dell’amministrazione digitale.
Il testo adottato è disponibile, insieme alla determinazione, nel documento ufficiale allegato sul portale AgID.
La struttura illustrata dall’agenzia mette insieme quattro dimensioni che nei progetti AI vengono talvolta affrontate separatamente: rischio normativo, governo del progetto, qualità dei dati e formazione. La loro integrazione è importante perché un sistema può funzionare bene in una dimostrazione, ma produrre risultati inattendibili se usato su archivi incompleti o in un procedimento che non prevede controlli adeguati.
Le quattro dimensioni e le ricadute operative per PA e fornitori
| Ambito | Che cosa indicano le linee guida | Che cosa preparare nel progetto |
|---|---|---|
| Rischio e conformità | Classificare il sistema secondo l’AI Act; distinguere requisiti applicabili ora e successivamente | Descrivere finalità, categorie di rischio, limiti d’uso e controlli umani |
| Governance del progetto | Gestire adozione, verifica e miglioramento con il ciclo PDCA | Documentare test, modifiche, responsabilità e indicatori di funzionamento |
| Dati e cybersecurity | Verificare accuratezza, coerenza, completezza e attualità; affrontare gli attacchi AI-specifici | Chiarire fonti dei dati, autorizzazioni, sicurezza e procedure in caso di errori |
| Competenze ed etica | Formare il personale e definire regole d’uso e responsabilità | Prevedere formazione, trasferimento delle competenze e supporto operativo |
Sintesi redazionale delle aree descritte nella comunicazione ufficiale AgID del 9 novembre 2026. La colonna dedicata ai fornitori propone attività progettuali coerenti con quelle aree: non equivale a un nuovo capitolato o a un elenco di obblighi contrattuali imposti indistintamente.
Il punto più innovativo, per l’operatività degli enti, è trattare l’AI come un sistema da governare lungo il ciclo di vita: prima identificare bisogno e rischio, poi introdurre la soluzione, controllare risultati e correggere difetti. AgID indica un approccio basato sul ciclo Plan-Do-Check-Act (PDCA) e richiama le pratiche di gestione dello standard ISO/IEC 42001, dedicato ai sistemi di gestione dell’AI.
Dal chatbot al software che assiste le decisioni: il rischio cambia
La classificazione del rischio è il primo passaggio utile a evitare che progetti molto diversi siano trattati allo stesso modo. Un assistente informativo che indica gli orari di uno sportello ha un impatto diverso da un sistema impiegato per valutare domande di accesso a un servizio o per sostenere decisioni che incidono sui diritti delle persone. Finalità, dati, grado di autonomia e conseguenze di un errore determinano l’esame da compiere.
Le linee guida richiamano le categorie dell’AI Act europeo e il relativo calendario di applicazione. Dal 2 febbraio 2025 si applicano, fra le altre, le disposizioni sull’alfabetizzazione AI e i divieti previsti dalla normativa; dal 2 agosto 2026 sono applicabili anche molte disposizioni di trasparenza e governance.
Per i sistemi ad alto rischio dell’allegato III il termine applicativo generale è stato spostato al 2 dicembre 2027; per quelli integrati in prodotti regolamentati dell’allegato I al 2 agosto 2028.
La distinzione è concreta: la pubblicazione delle linee guida AgID non anticipa da sola tutte le scadenze dell’AI Act, né rende obbligatoria una certificazione ISO/IEC 42001 per ogni progetto. Costruire oggi classificazioni, documentazione e controlli, tuttavia, può ridurre i costi di adeguamento di una soluzione destinata a restare operativa negli anni successivi.
Responsabilità delle decisioni: che cosa resta in capo all’amministrazione
Un tema particolarmente delicato emerge quando un algoritmo aiuta a produrre atti o valutazioni. La decisione amministrativa rimane una responsabilità umana: lo stabilisce l’articolo 14 della legge italiana n. 132/2025, che colloca l’intelligenza artificiale in funzione di supporto all’attività provvedimentale. La legge richiede anche conoscibilità del suo funzionamento, tracciabilità dell’utilizzo e misure tecniche, organizzative e formative.
Per un fornitore, questo principio può tradursi nella necessità pratica di offrire registrazioni delle operazioni, possibilità di revisione e percorsi di escalation. Un servizio che propone il testo di una risposta o sintetizza una pratica è più controllabile se il funzionario può risalire alle fonti, individuare l’incertezza del sistema e modificare o respingere la proposta. Il livello di documentazione da richiedere dipende dal caso d’uso e dagli atti di affidamento.
La supervisione umana funziona soltanto se le persone hanno tempo e strumenti per esercitarla. Un controllo meramente formale, nel quale un operatore approva centinaia di risultati senza poterli esaminare, non garantisce da solo qualità delle decisioni. La progettazione deve quindi prevedere anche carichi di lavoro, formazione e modalità di gestione delle anomalie.
Dati, sicurezza e attacchi specifici contro l’intelligenza artificiale
L’accuratezza di un assistente dipende in larga misura dalla qualità del patrimonio informativo utilizzato. Le linee guida AgID insistono su accuratezza, coerenza, completezza e aggiornamento dei dati, oltre che sulla cybersecurity. Un chatbot che consulta regolamenti comunali non aggiornati può fornire una risposta plausibile, ma sbagliata; un sistema che analizza richieste può ignorare allegati o informazioni essenziali se il flusso documentale è incompleto.
La sicurezza presenta problemi nuovi rispetto ai software tradizionali. AgID menziona attacchi di evasion, che alterano gli input per ingannare il modello, poisoning, che contaminano i dati, oltre a attacchi alla riservatezza e al comportamento dei sistemi AI. Per chi fornisce soluzioni alla PA il tema è proteggere accessi e basi dati, verificare le risposte, monitorare comportamenti anomali e disporre di procedure per interrompere o correggere il servizio.
Da qui discende un requisito economico spesso trascurato nei preventivi: il costo dell’AI non termina al momento dell’installazione. Aggiornare i dati, controllare le risposte, correggere errori, formare gli operatori e misurare la qualità occupa tempo e richiede risorse. Le amministrazioni che acquistano una soluzione devono poter distinguere il canone iniziale dai costi di esercizio; i fornitori hanno interesse a chiarire fin dall’offerta responsabilità e livelli di servizio.
Un mercato previsto dal Piano triennale: 400 progetti e 300 iniziative di acquisto
Il Piano triennale aggiornato al 2026 fornisce la dimensione della sfida attraverso alcuni obiettivi programmatici per l’anno: almeno 400 progetti di innovazione mediante AI avviati, 300 iniziative di acquisizione di servizi AI e 100 progetti di sviluppo di soluzioni. Sono target distinti, non conteggi delle iniziative effettivamente completate; le categorie possono inoltre sovrapporsi.
Questi obiettivi spiegano perché le linee guida interessano il mercato IT. Le amministrazioni hanno bisogno di competenze per progettare e acquistare, mentre aziende software, system integrator e società di consulenza devono dimostrare la sostenibilità del servizio oltre la prova di laboratorio. Un progetto di automazione documentale, per esempio, può richiedere integrazione con protocolli e archivi esistenti, gestione degli accessi, formazione e verifica delle risposte.
Il documento AgID appena adottato riguarda l’adozione dei sistemi. Per lo sviluppo e l’acquisto l’agenzia aveva avviato a marzo 2026 una consultazione pubblica su due linee guida specifiche, dedicate rispettivamente alla realizzazione di soluzioni e al procurement. Non è corretto presentare quelle bozze come nuovi obblighi di gara già introdotti dalla determinazione 169.
I loro temi, però, indicano i problemi che gli acquisti devono affrontare: dipendenza dai fornitori, requisiti tecnici e funzionali, controllo pubblico e adattabilità delle soluzioni.
Per le imprese IT la concorrenza si sposta su verificabilità e integrazione
La maggiore attenzione alla governance può favorire un diverso criterio di valutazione dell’offerta. Non basta mostrare un modello linguistico capace di rispondere in modo fluido: occorre dimostrare come viene utilizzato nel processo pubblico. Per esempio, in un sistema di ricerca documentale diventano importanti la riconoscibilità delle fonti, la qualità dei risultati su un archivio reale, la gestione dei permessi e le condizioni per cambiare modello senza rifare tutta l’applicazione.
Per i fornitori emergono opportunità in servizi che accompagnano la tecnologia: analisi iniziale del rischio, progettazione dei flussi, valutazione e monitoraggio degli output, integrazione con archivi e sistemi pubblici, formazione dei dipendenti e interventi di sicurezza. Non sono automaticamente nuove categorie di spesa, ma componenti che possono rendere un progetto più sostenibile e affidabile.
La concorrenza potrà riguardare anche l’organizzazione del lavoro. Un grande fornitore può proporre una piattaforma completa; una PMI specializzata può essere competitiva in un componente interoperabile, nella pulizia dei dati o nella verifica di un caso d’uso verticale. La differenza la farà la capacità di rendere misurabile il risultato, evitando promesse generiche su produttività e risparmi.
Come misurare il ritorno dell’AI nelle amministrazioni
Le linee guida arrivano in un contesto nel quale il valore di un progetto non può essere identificato con il numero di utenti che accedono al chatbot. Un sistema che risponde a molte domande ma genera informazioni imprecise può aumentare telefonate, correzioni e reclami. Il risultato va misurato sul procedimento o sul servizio, non soltanto sull’utilizzo dello strumento.
Per un assistente rivolto ai cittadini sono utili indicatori come quota di richieste risolte correttamente, tempo medio di risposta, numero di interventi umani e reclami dovuti a errori. Per l’analisi documentale contano anche precisione delle estrazioni e ore necessarie a verificarle. Per la predisposizione degli atti occorre misurare il lavoro degli operatori prima e dopo l’introduzione del sistema, tenendo conto di revisione e responsabilità.
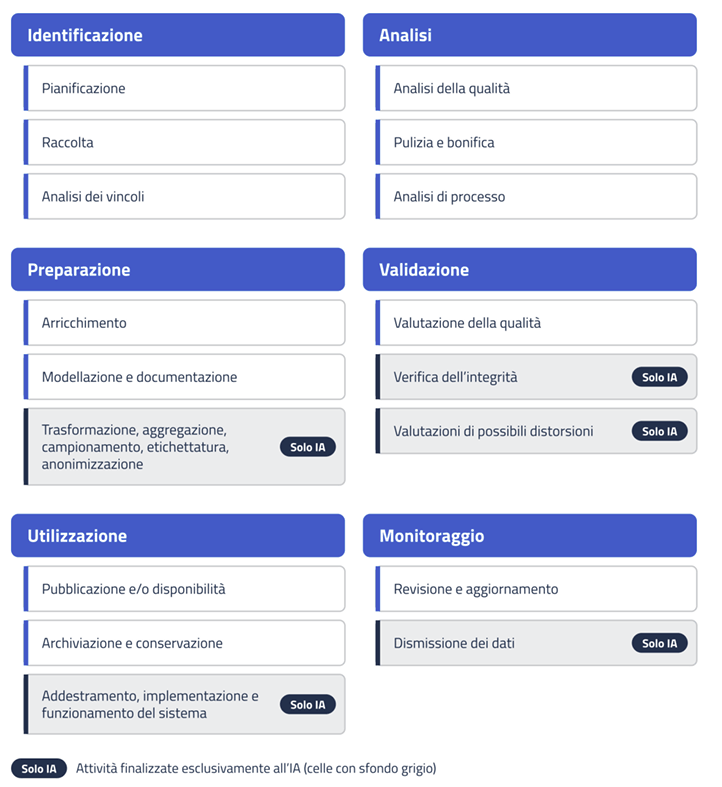
Il ciclo PDCA richiamato da AgID fornisce una disciplina organizzativa: fissare obiettivi, provare la soluzione in un perimetro delimitato, confrontare i risultati con gli obiettivi e correggere il processo. È coerente con la logica dello standard internazionale ISO/IEC 42001, che struttura la gestione dei sistemi AI, pur senza sostituire gli adempimenti richiesti dalle norme applicabili.
Il passaggio decisivo è dal prototipo al servizio amministrativo. La pubblicazione delle linee guida AgID rende più riconoscibile la sequenza di valutazioni che deve accompagnare questa trasformazione. Per le imprese che lavorano con la PA, il vantaggio competitivo non sarà vendere l’AI più spettacolare, ma fornire sistemi di cui l’ente conosce limiti, costi, fonti dei dati e responsabilità operative.




Partecipa alla community