


L’illusione di poter prevenire ogni singola violazione informatica appartiene definitivamente al passato. Per qualsiasi Chief Information Security Officer (CISO), la prevenzione rimane una priorità imprescindibile – tra patching tempestivo, segmentazione della rete, riduzione della superficie di attacco e monitoraggio proattivo. Tuttavia, è necessario affrontare una realtà ineludibile: costruire la propria strategia di sicurezza sull’assunto di poter bloccare ogni minaccia è una pura speranza che, nel panorama tecnologico odierno, non può durare a lungo.
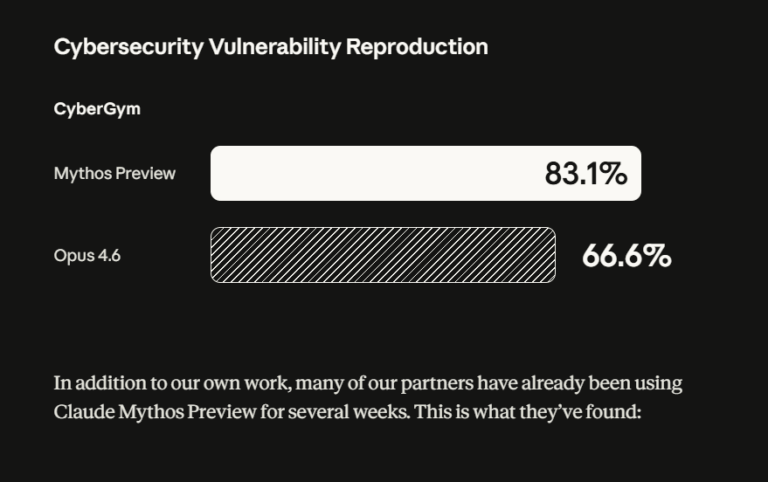
Il punto di svolta è segnato dalla velocità dell’intelligenza artificiale. Quando Anthropic ha presentato Claude Mythos, un sistema capace di individuare vulnerabilità zero-day e trasformarle in exploit operativi in tempi incredibilmente ridotti, il segnale per il mercato è diventato inequivocabile: il lasso di tempo che separa l’esistenza di una falla di sicurezza dall’accesso non autorizzato si sta annullando.
Non si tratta di cedere ad allarmismi catastrofici, ma di valutare con massima lucidità ciò che comporta il cyber rischio a una vera e propria “velocità macchina”.
Indice degli argomenti:
L’AI cambia i tempi dell’attacco
Storicamente, il collo di bottiglia per i criminali informatici non era tanto la scoperta delle vulnerabilità, quanto la capacità di sviluppare exploit efficaci e lanciarli su larga scala, un processo che richiedeva competenze avanzate, tempo e risorse finanziarie.
L’abbattimento di questa barriera comprime drasticamente i tempi di esecuzione degli attacchi, moltiplicando la capacità di azione degli attori di minacce: più tentativi, su un maggior numero di bersagli contemporaneamente e a velocità inedite.
Di contro, chi gestisce la sicurezza aziendale conosce bene i limiti del patching tradizionale: per quanto si possa automatizzare e ottimizzare il ciclo di aggiornamento, si resta vincolati a tempi umani, finestre di manutenzione programmate e continui compromessi dettati dalle esigenze di continuità del business.
In un contesto in cui l’attaccante agisce in frazioni di secondo, affidarsi unicamente alla prevenzione significa erigere una difesa troppo fragile.
Il valore del recovery: il backup non è prevenzione
È opportuno mettere subito in chiaro un aspetto centrale: il backup non sostituisce la prevenzione. La protezione dei dati non blocca un exploit al momento dell’impatto, la copia di sicurezza non ferma uno zero-day e un piano di ripristino non agisce da firewall. Chiunque presenti il backup come uno scudo preventivo propone una visione fuorviante.
Tuttavia, nel momento in cui la barriera perimetrale viene superata, è la recovery a trasformarsi nel controllo di sicurezza decisivo e determinante.
Per la maggior parte delle organizzazioni, il pericolo concreto non risiede nell’idea astratta di “violazione”, ma nelle sue conseguenze operative: interruzione dei servizi, cifratura, cancellazione o corruzione dei dati, danni reputazionali con i clienti e contestazioni da parte delle autorità di regolamentazione.
La vera resilienza non coincide con l’assenza di incidenti, ma con la capacità di ripristinare la piena operatività. Se la violazione è un evento, la recovery è una competenza strategica.
La minaccia interna: il rischio del “vandalismo dell’AI”
Accanto agli attacchi esterni si sta delineando un secondo fattore di rischio, spesso sottovalutato, rappresentato dall’’integrazione crescente di agenti AI autonomi, dotati di ampi privilegi operativi nell’IT, progettati per ottimizzare i sistemi, migrare archivi, pulire repository o correggere configurazioni.
Se un agente interpreta in modo errato un comando o agisce con un contesto non preciso, potrebbe corrompere o eliminare ingenti volumi di dati in pochi istanti, scavalcando inevitabilmente i controlli perimetrali tradizionali.
È quello che possiamo definire “vandalismo dell’AI”, un rischio per l’integrità dei dati che nasce dall’automazione interna. La strategia di protezione deve quindi saper rispondere a due minacce parallele: da un lato l’escalation e la rapidità dei cyberattacchi esterni, dall’altro le possibili derive indesiderate dell’automazione interna.
I quattro principi per una gestione SaaS resiliente
Di fronte a minacce che viaggiano a velocità macchina, la domanda chiave per ogni azienda diventa: in caso di incidente, siamo in grado di ripristinare i sistemi in modo rapido, completo e verificabile?
Una strategia efficace di protezione dei dati in ambiente SaaS deve fondarsi su quattro principi cardine:
- Indipendenza dell’architettura: ridurre le dipendenze da catene complesse di fornitori e sub-processor. Un’architettura indipendente non evita gli zero-day, ma riduce i punti di esposizione, limita il raggio d’azione del danno e semplifica le operazioni di controllo e ripristino.
- Immutabilità della rete di sicurezza: i dati di backup devono essere strutturalmente protetti da qualsiasi tentativo di sovrascrittura, cancellazione o alterazione silenziosa, condotto da un malintenzionato con credenziali privilegiate o da un agente AI malfunzionante.
- Rilevamento tempestivo delle anomalie: con l’aumentare della velocità degli attacchi, occorrono sistemi di allerta precoci in grado di segnalare cancellazioni anomale, pattern di modifica insoliti o corruzioni su larga scala prima che il danno diventi irreversibile.
- Accesso istantaneo e ripristino granulare: nei contesti SaaS, il ripristino dell’intero ambiente è spesso lento e bloccante. È fondamentale poter individuare l’ultimo stato integro noto e ripristinare in modo mirato solo gli elementi compromessi (una casella mail, uno specifico set di file o singoli record) senza ricorrere a un rollback totale.
Recovery come pilastro strategico
Investire nella prevenzione rimane doveroso, ma la realtà del cyber rischio moderno evidenzia un trend inequivocabile: gli attaccanti sono più veloci, gli ambienti IT più complessi e il grado di autonomia dei sistemi interni in costante aumento.
In questo scenario, backup e ripristino smettono di essere semplici funzioni di supporto tecnico per diventare il cuore pulsante della strategia di cybersecurity: l’unico strumento capace di garantire continuità operativa, integrità dei dati e fiducia degli stakeholder di fronte a qualsiasi tipologia di evento avverso.




Partecipa alla community