


La sicurezza dell’intelligenza artificiale sta diventando una voce autonoma nei budget tecnologici delle imprese. Gartner stima che il mercato mondiale delle soluzioni destinate a proteggere sistemi, applicazioni e utilizzi dell’AI raggiungerà quasi 4,8 miliardi di dollari nel 2027, il 68,7% in più rispetto ai 2,835 miliardi previsti per il 2026. Nel 2028 la società di ricerca prevede un ulteriore aumento, fino a circa 7,7 miliardi di dollari.
Le cifre, diffuse da Gartner il 26 agosto 2026, descrivono un settore che cresce molto più rapidamente della maggior parte dei comparti tradizionali della cybersecurity. Il motivo riguarda la diffusione nelle aziende di modelli generativi, assistenti e soprattutto agenti capaci di eseguire azioni, accedere a dati, utilizzare strumenti software e interagire con sistemi esterni.
«L’aumento è determinato dalla necessità urgente delle organizzazioni di mettere in sicurezza i sistemi AI, affrontare le vulnerabilità emergenti e rafforzare le difese contro minacce informatiche sofisticate», afferma Shailendra Upadhyay, senior principal analyst di Gartner.
A questi problemi si aggiungono, secondo l’analista, le vulnerabilità della catena di fornitura legate a componenti di terze parti e software open source utilizzati nei progetti di intelligenza artificiale.
Indice degli argomenti:
La sicurezza delle applicazioni assorbirà 851 milioni
Gartner divide il mercato della sicurezza AI in quattro categorie principali: protezione delle applicazioni AI, controllo dell’utilizzo dell’intelligenza artificiale, piattaforme di governance e gateway AI. A queste si sommano altre tecnologie specialistiche che portano il valore complessivo previsto per il 2027 a 4,783 miliardi di dollari.
La AI application security resterà la categoria principale tra quelle specificamente identificate, con una spesa prevista di 851 milioni di dollari nel 2027, contro 508 milioni nel 2026. L’incremento annuale sarà del 67,5%.
Il segmento del controllo dell’utilizzo dell’AI passerà invece da 433 a 749 milioni di dollari, registrando la crescita percentuale più alta tra le principali categorie: il 73%. Si tratta delle tecnologie utilizzate dalle imprese per stabilire quali servizi AI possono essere impiegati, quali informazioni possono essere condivise con i modelli e quali azioni possono essere compiute dagli utenti o dai sistemi automatizzati.
Securing AI Opportunity by Segment (Millions of US Dollars), 2026-2027
| Segment | 2026 Spending | 2026 Growth (%) | 2027 Spending | 2027 Growth (%) |
| AI Application Security | 508 | 82.1 | 851 | 67.5 |
| AI Usage Control | 433 | 86.6 | 749 | 73.0 |
| AI Governance Platforms | 275 | 77.4 | 462 | 68.0 |
| AI Gateway | 251 | 80.6 | 429 | 70.9 |
| Other Securing AI | 1,368 | 83.9 | 2,292 | 67.5 |
| Total | 2,835 | 83.0 | 4,783 | 68.7 |
Source: Gartner (August 2026)
Le piattaforme di governance AI saliranno da 275 a 462 milioni di dollari, mentre gli AI gateway, che controllano e filtrano le comunicazioni tra applicazioni aziendali e modelli di intelligenza artificiale, cresceranno da 251 a 429 milioni, con un incremento del 70,9%.
La voce residuale indicata da Gartner come “Other Securing AI” resta però la più consistente in termini assoluti: da 1,368 miliardi nel 2026 a 2,292 miliardi nel 2027.
Gli agenti AI ampliano il perimetro da difendere
Il passaggio dagli assistenti che generano testi agli agenti che eseguono attività modifica la natura del problema. Un agente può interrogare un database, utilizzare credenziali, chiamare un’Api, modificare file o interagire con altri software. Una manipolazione delle sue istruzioni può quindi produrre conseguenze operative che un normale chatbot non avrebbe.
Gartner prevede che entro il 2029 oltre la metà degli attacchi riusciti contro agenti AI sfrutterà debolezze nei controlli degli accessi e tecniche di prompt injection.
La prompt injection consiste nel fornire al modello istruzioni costruite per alterarne il comportamento, aggirare le regole previste dallo sviluppatore o indurlo a usare impropriamente dati e strumenti a cui può accedere. La minaccia assume maggiore peso quando il modello dispone di autorizzazioni operative.
L’Open Worldwide Application Security Project ha dedicato agli agenti una propria classificazione dei rischi. La OWASP Top 10 for Agentic Applications 2026, pubblicata il 9 dicembre 2025 e sviluppata con il contributo di oltre cento esperti, include fra i problemi principali il dirottamento degli obiettivi dell’agente, l’uso improprio degli strumenti, le vulnerabilità della supply chain e l’esecuzione inattesa di codice.
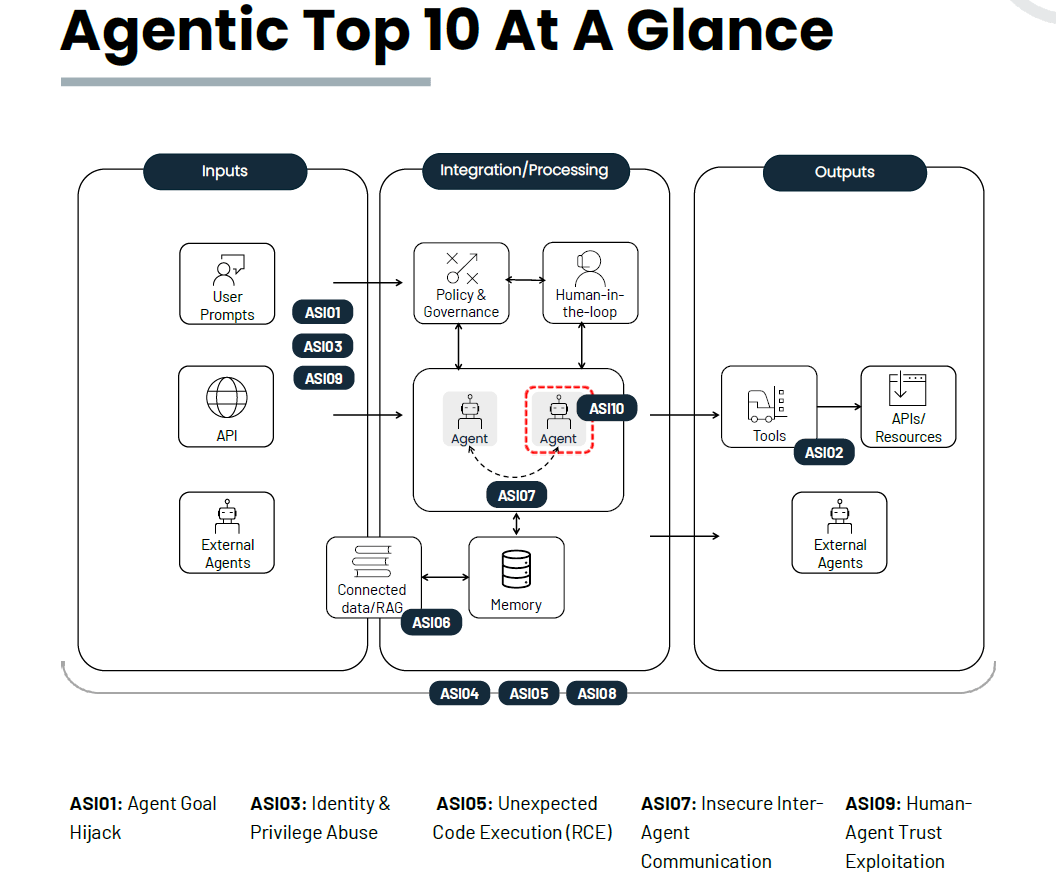
Sono rischi che spiegano perché le imprese non possano limitarsi ad applicare agli agenti gli stessi controlli sviluppati per il software convenzionale.
IBM: gli attacchi assistiti dall’AI sono aumentati del 56%
Anche i dati sulle violazioni informatiche mostrano quanto rapidamente l’intelligenza artificiale stia entrando sia negli strumenti di difesa sia nelle tecniche di attacco.
Il Cost of a Data Breach Report 2026, realizzato da IBM con il Ponemon Institute, calcola in 4,99 milioni di dollari il costo medio mondiale di una violazione dei dati, il 12% in più rispetto all’anno precedente. Lo studio rileva inoltre un aumento del 56% degli attacchi basati sull’AI, trainati in particolare dalle impersonificazioni tramite deepfake e dal malware potenziato con strumenti di intelligenza artificiale.
IBM valuta inoltre in circa 6 milioni di dollari il costo medio delle violazioni legate ad attacchi di “model inversion”, nei quali un attaccante cerca di ricostruire informazioni sensibili a partire dal comportamento o dagli output di un modello.
L’AI può però ridurre anche i costi della risposta agli incidenti. Secondo lo stesso report, le organizzazioni che utilizzano estesamente AI e automazione nelle attività di sicurezza registrano risparmi medi di 1,93 milioni di dollari rispetto alle aziende che non ne fanno uso.
La conseguenza economica è una corsa su due direzioni: i criminali informatici automatizzano parte delle proprie attività, mentre le imprese devono acquistare strumenti in grado di sorvegliare sia gli attaccanti sia i sistemi AI installati internamente.
L’identità degli agenti diventa un nuovo mercato
Una delle aree in maggiore trasformazione riguarda la gestione delle identità digitali. Le tradizionali piattaforme di identity and access management sono nate per dipendenti, clienti e applicazioni. Gli agenti introducono invece un numero crescente di identità non umane che possono ottenere autorizzazioni e compiere azioni autonomamente.
IBM, nel report 2026 sulle violazioni, indica proprio la necessità di applicare agli agenti controlli degli accessi dinamici, autorizzazioni limitate, tracciabilità delle attività e attribuzione a un responsabile umano.
Questa evoluzione sta già alimentando acquisizioni. Il 30 luglio 2026 Okta ha annunciato l’acquisizione di Permiso Security, società specializzata nella protezione delle identità, comprese quelle legate agli agenti AI. Okta non ha reso pubblico il prezzo; TechCrunch, citando una fonte a conoscenza dell’operazione, lo ha indicato in poco meno di 200 milioni di dollari.
La transazione riflette un problema preciso: un agente che dispone di privilegi troppo estesi può diventare un punto di ingresso verso dati, cloud e applicazioni aziendali.
Le acquisizioni accelerano nella cybersecurity
Gartner prevede che la crescita del mercato produca anche un aumento del consolidamento. Nei segmenti della governance e degli AI gateway, i grandi fornitori possono estendere piattaforme già presenti nelle aziende. Nella sicurezza delle applicazioni e nel controllo dell’utilizzo dell’AI, invece, numerose startup stanno sviluppando tecnologie nate specificamente per modelli e agenti.
Gli sviluppi dell’ultimo anno confermano questa direzione.
Il 17 agosto 2026 Fortinet ha annunciato l’acquisizione di Virtue AI, società specializzata nella protezione runtime, nella validazione automatizzata e nella sicurezza dei sistemi autonomi. Fortinet punta a integrare la tecnologia della startup nella propria piattaforma per controllare applicazioni e agenti durante l’intero ciclo di vita. I termini finanziari dell’operazione non sono stati comunicati.
Il 14 aprile 2026 Palo Alto Networks ha completato l’acquisizione di Koi, società focalizzata sulla protezione degli agenti di programmazione e degli strumenti autonomi utilizzati sugli endpoint. Palo Alto Networks ha integrato queste tecnologie nella piattaforma Prisma Airs, definendo l’area “Agentic Endpoint Security”.
Le operazioni indicano che i grandi gruppi della cybersecurity preferiscono in alcuni casi acquistare tecnologie specializzate anziché svilupparle completamente al proprio interno. È esattamente il processo di consolidamento previsto da Gartner per un mercato ancora frammentato.
L’AI Act aggiunge la spinta della regolamentazione
Per le imprese europee la sicurezza dell’AI non dipende soltanto dall’aumento degli attacchi. Dal 2 agosto 2026 sono diventati applicabili nuovi obblighi dell’AI Act e sono entrati pienamente in funzione i poteri di enforcement dell’AI Office europeo e delle autorità nazionali.
Dalla stessa data del 2 agosto 2026 sono inoltre applicabili le regole di trasparenza dell’articolo 50, comprese quelle che impongono di informare gli utenti quando interagiscono con determinati sistemi AI e di rendere riconoscibili specifici contenuti generati o manipolati artificialmente.
Per chi acquista tecnologie di sicurezza, governance e monitoraggio, la conformità normativa diventa quindi una seconda componente della domanda, accanto alla protezione dagli attacchi.
Dai firewall ai controlli specifici per modelli e agenti
Gartner sottolinea che molti strumenti tradizionali continuano a trattare le applicazioni AI come normali componenti software. La differenza riguarda ciò che deve essere osservato: prompt, output, dati utilizzati per il grounding, modelli, plugin, strumenti richiamati dagli agenti e autorizzazioni assegnate alle identità non umane.
Per questo motivo le aziende stanno combinando le difese già presenti — gestione degli accessi, protezione degli endpoint, sicurezza delle applicazioni e monitoraggio di rete — con prodotti costruiti specificamente per l’AI.
Il risultato è un nuovo livello dell’architettura di cybersecurity. AI gateway, controlli sull’utilizzo, piattaforme di governance e sistemi di protezione runtime cercano di intercettare comportamenti che un firewall o un antivirus non sono stati progettati per riconoscere.
La previsione di Gartner porta questa trasformazione su una scala economica precisa: dai 2,835 miliardi di dollari del 2026 ai 4,783 miliardi del 2027, fino a quasi 7,7 miliardi nel 2028. La società di ricerca stima inoltre, nel report collegato alla previsione, un’opportunità di mercato da 16,4 miliardi di dollari negli anni successivi.
Il ritmo degli investimenti dipenderà dalla velocità con cui le imprese porteranno gli agenti AI dai test ai processi produttivi. Le acquisizioni già concluse dai grandi operatori della cybersecurity e l’avvio dell’enforcement dell’AI Act mostrano però che una parte della spesa sta arrivando prima che questo passaggio sia completato: proteggere l’AI sta diventando una condizione per poterla distribuire su scala aziendale.




Partecipa alla community