


OpenAI vuole mantenere la Zero Data Retention anche quando i sistemi di sicurezza devono osservare più interazioni collegate tra loro. È questo il punto centrale di Private Safety Processing, l’architettura presentata il 19 agosto 2026 e attualmente sperimentata con un primo gruppo di clienti. La tecnologia nasce per affrontare un problema che diventa più rilevante con modelli e agenti capaci di lavorare per periodi più lunghi: riconoscere comportamenti potenzialmente pericolosi senza trasformare la conservazione di prompt e risposte in una condizione necessaria per il monitoraggio.
Il primo rilascio è previsto a settembre, quando OpenAI intende pubblicare anche un white paper con maggiori dettagli tecnici.
Indice degli argomenti:
La sicurezza non può più fermarsi al singolo prompt
Gli attuali sistemi compatibili con Zero Data Retention valutano le interazioni individualmente. È un approccio efficace quando il rischio è già evidente all’interno di una singola richiesta, ma diventa più fragile quando l’intenzione emerge gradualmente.
Un utente potrebbe, per esempio, interrogare ripetutamente le protezioni del modello, distribuire un’attività tra account differenti oppure presentare come normale ricerca una successione di richieste che, considerate insieme, assumono un significato diverso. Con gli agenti entra in gioco un problema ulteriore. Un sistema incaricato di eseguire autonomamente una sequenza di azioni può allontanarsi dall’intenzione iniziale dell’utente o continuare a operare dopo aver ricevuto l’ordine di fermarsi.
È quindi il contesto accumulato a diventare una componente della sicurezza. Più i modelli assumono compiti lunghi e articolati, più distinguere un uso legittimo da un abuso richiede la capacità di osservare schemi distribuiti nel tempo. Per i clienti che utilizzano ZDR, tuttavia, conservare sistematicamente quelle interazioni per analizzarle in seguito vanificherebbe una delle ragioni per cui la configurazione viene adottata.
Private Safety Processing separa il contenuto dal segnale di rischio
La soluzione proposta da OpenAI consiste nell’estendere le protezioni automatiche dalle singole richieste alle interazioni correlate, mantenendo separati il contenuto del cliente e le informazioni che il sistema di sicurezza restituisce al provider.
Nelle implementazioni ZDR descritte dall’azienda, i contenuti necessari a questa elaborazione rimangono sull’infrastruttura controllata dal cliente. OpenAI sta sviluppando anche una seconda configurazione nella quale il contenuto può essere archiviato sulla propria infrastruttura, ma viene cifrato utilizzando chiavi sotto il controllo del cliente. Il personale di OpenAI non dispone di una copia di queste chiavi e, secondo la società, non può quindi accedere ai messaggi sottostanti.
I sistemi automatici possono comunque esaminare le interazioni correlate e individuare determinati pattern. Quando rilevano un possibile rischio, a OpenAI non viene consegnata la conversazione completa, ma un segnale circoscritto che descrive il tipo di attività individuata. È questa separazione a rappresentare l’elemento più interessante dell’architettura: la piattaforma può ricevere informazioni utilizzabili per decidere un eventuale intervento senza mettere il contenuto del cliente a disposizione del personale incaricato della sicurezza.
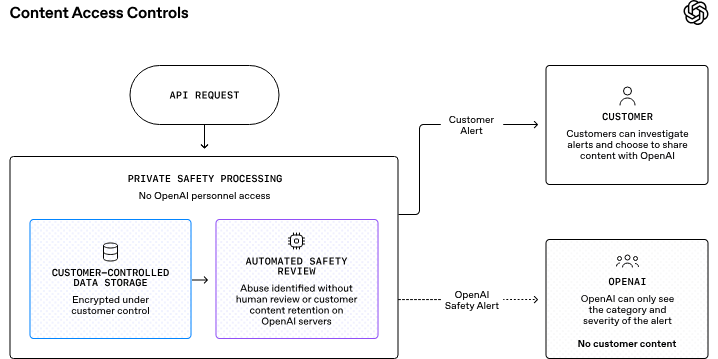
Il diagramma pubblicato insieme all’annuncio chiarisce anche l’altra metà del processo. Il cliente mantiene una visione più completa dell’avviso e può verificare nei propri sistemi che cosa abbia generato il segnale. Può quindi contestare una decisione, spiegare un’attività legittima oppure scegliere di condividere informazioni aggiuntive con OpenAI durante un’indagine su un abuso confermato. La condivisione del contenuto non avviene automaticamente.
Zero Data Retention non significa che ogni funzione dell’API sia stateless
Il nome può suggerire un principio assoluto, ma la documentazione tecnica di OpenAI introduce distinzioni importanti. Per i clienti API idonei, Zero Data Retention esclude il contenuto del cliente dai log utilizzati per il monitoraggio degli abusi. Negli endpoint compatibili, inoltre, le informazioni non vengono mantenute come stato applicativo dopo l’elaborazione.
La configurazione standard è diversa. I log di abuse monitoring possono contenere prompt, risposte e metadati derivati e sono normalmente conservati fino a 30 giorni. Con ZDR, invece, negli endpoint Responses e Chat Completions il parametro store viene trattato come false anche quando una richiesta tenta di impostarlo diversamente.
Non tutte le funzionalità della piattaforma sono però compatibili con questo modello. Alcune richiedono persistenza per funzionare, mentre strumenti come Code Interpreter o modalità che conservano temporaneamente lo stato presentano limitazioni specifiche. Per un’azienda la verifica deve quindi avvenire a livello di endpoint e di architettura applicativa, non limitandosi alla presenza dell’etichetta ZDR sull’organizzazione.
Esiste inoltre un’eccezione esplicita relativa alle immagini potenzialmente riconducibili a materiale di abuso sessuale su minori. OpenAI specifica che i contenuti segnalati dai classificatori possono essere conservati per revisione manuale e per gli obblighi di segnalazione previsti dalla legge anche nelle implementazioni Zero Data Retention.
Il nodo degli agenti rende privacy e sicurezza inseparabili
Private Safety Processing arriva mentre l’uso enterprise dell’intelligenza artificiale si sta spostando dalla semplice generazione di testo a workflow nei quali il modello consulta dati, utilizza strumenti ed esegue sequenze di operazioni. In questi scenari, controllare soltanto la sicurezza del singolo messaggio offre una visione parziale di ciò che il sistema sta facendo.
OpenAI utilizzava già protezioni automatizzate nelle implementazioni ZDR. La novità consiste nell’estendere questa analisi dalle singole interazioni a sequenze di attività correlate. La novità è il tentativo di estendere l’analisi a comportamenti che diventano riconoscibili soltanto attraverso una serie di passaggi, senza ripristinare per questo la conservazione ordinaria delle conversazioni.
La questione interessa direttamente i settori nei quali i contenuti elaborati dai modelli comprendono cartelle sanitarie, informazioni finanziarie, ricerca proprietaria o piani industriali riservati. OpenAI presenta Private Safety Processing come una tecnologia sviluppata insieme a clienti di dimensioni e settori differenti e nell’annuncio raccoglie testimonianze di aziende come Glean, Databricks, Abridge e Microsoft.
Hanlin Tang, CTO of Neural Networks di Databricks, lega in particolare il supporto continuativo alla Zero Data Retention alla possibilità di rendere disponibili modelli più potenti all’interno degli ambienti di dati e governance già utilizzati dalle imprese. È un’indicazione significativa del problema che OpenAI sta cercando di risolvere. Nel mercato enterprise, la capacità del modello conta sempre di più, ma deve convivere con requisiti di controllo dei dati che spesso non consentono al provider di conservarne una copia accessibile.
La prova decisiva arriverà con il white paper
Per ora Private Safety Processing rimane una tecnologia in anteprima. OpenAI ne ha descritto il modello generale e le proprietà che intende garantire, ma non ha ancora pubblicato informazioni sufficienti per valutare in modo indipendente tutti i dettagli dell’implementazione.
Il white paper annunciato per settembre sarà quindi determinante. Sarà necessario capire come venga eseguita concretamente l’analisi delle interazioni correlate, quali informazioni contengano i segnali inviati a OpenAI, come vengano isolati i contenuti e quali meccanismi impediscano tecnicamente l’accesso da parte del personale. Altrettanto importante sarà valutare il comportamento del sistema di fronte ai falsi positivi e i criteri con cui un alert può trasformarsi in una misura di enforcement.
La direzione, tuttavia, è già chiara. Con l’aumento dell’autonomia dei sistemi di intelligenza artificiale, privacy e sicurezza non possono più essere progettate come problemi separati. OpenAI sta cercando di dimostrare che osservare comportamenti complessi non richiede necessariamente di conservare le conversazioni in una forma accessibile al fornitore. Se le garanzie tecniche promesse verranno confermate dalla documentazione e dall’esperienza dei primi clienti, la Zero Data Retention potrebbe passare da requisito di gestione dei dati a componente strutturale dell’architettura di sicurezza dei modelli frontier.
Bibliografia
OpenAI, Offering Zero Data Retention for frontier models, 19 agosto 2026. url OpenAI – Offering Zero Data Retention for frontier models https://openai.com/index/offering-zero-data-retention-for-frontier-models/
OpenAI, Data controls in the OpenAI platform. url OpenAI API – Data controls https://platform.openai.com/docs/models/default-usage-policies-by-endpoint
OpenAI, Business data privacy, security, and compliance. url OpenAI – Business data privacy https://openai.com/business-data/


Partecipa alla community