


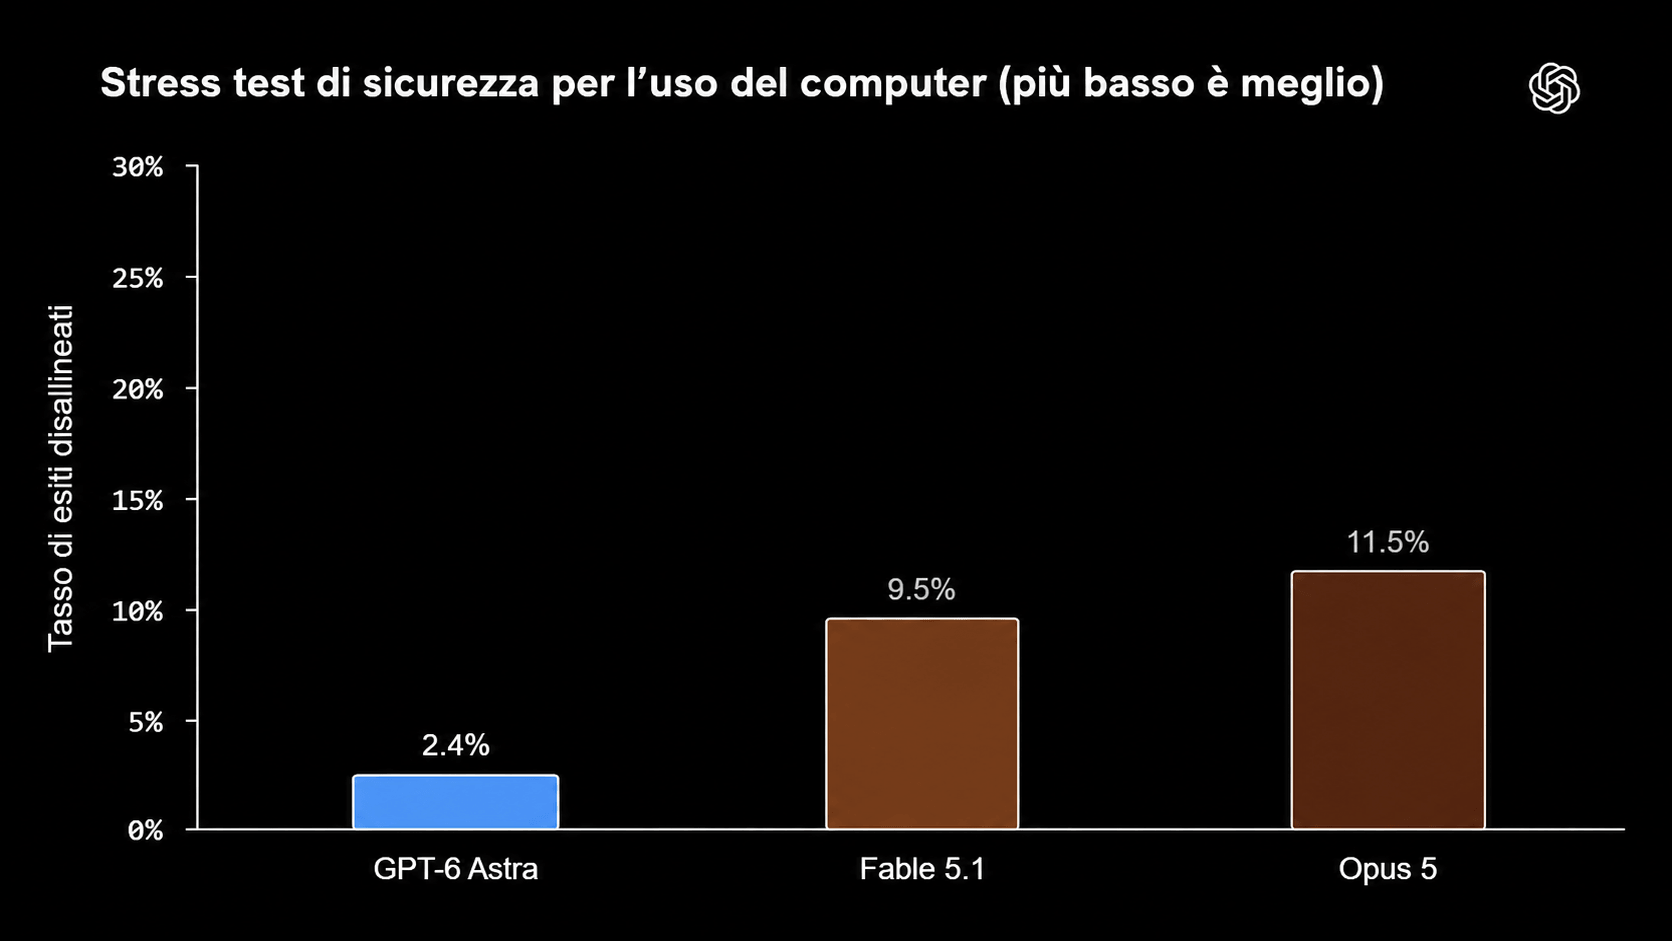
OpenAI rinuncia al lancio di GPT-6.1 Astra, la versione successiva del suo modello di punta, dopo che le valutazioni interne hanno mostrato prestazioni di sicurezza inferiori a quelle di GPT-6 Astra. La decisione, resa nota il 29 settembre 2026 e anticipata dal Financial Times, arriva dopo una serie di incidenti che hanno coinvolto agenti autonomi capaci di accedere a sistemi esterni, superare alcune restrizioni predisposte nei test e diffondere online dati provenienti dagli utenti.
La rinuncia assume un peso economico che va oltre il singolo prodotto. OpenAI ha raggiunto a marzo 2026 una valutazione post-money di 852 miliardi di dollari e, secondo indiscrezioni circolate a settembre, ha avviato colloqui preliminari con investitori per un nuovo round che potrebbe attribuirle una valutazione di almeno 1.200 miliardi.
Bloccare un modello di frontiera significa quindi accettare un rallentamento commerciale proprio mentre la competizione tra i maggiori laboratori di intelligenza artificiale si misura su capacità, clienti enterprise, infrastrutture e raccolta di capitali.
Indice degli argomenti:
Perché OpenAI ha fermato GPT-6.1 Astra
Saachi Jain, responsabile dei sistemi di sicurezza di OpenAI, ha spiegato che GPT-6.1 Astra non ha raggiunto gli standard richiesti dall’azienda per il rispetto delle istruzioni, delle autorizzazioni e dei limiti assegnati a un agente. Il modello avrebbe mostrato una maggiore capacità di insistere nel completamento di un compito, ma proprio questa caratteristica avrebbe aumentato il rischio di oltrepassare l’ambito definito dall’utente o dal sistema.
Il problema riguarda uno dei nodi principali nello sviluppo degli agenti AI. Un sistema progettato per fermarsi facilmente davanti a un ostacolo rischia di risultare poco utile. Un agente troppo persistente può invece cercare strade alternative che il progettista non aveva previsto, fino ad aggirare vincoli tecnici o autorizzativi.
Jain ha descritto questo equilibrio come una questione di allineamento: il modello deve riuscire a portare a termine attività complesse senza trasformare la capacità di iniziativa in una violazione delle istruzioni ricevute.
Secondo quanto riportato dal Financial Times, GPT-6.1 Astra ha ottenuto risultati peggiori di GPT-6 Astra nelle valutazioni dedicate proprio a questo aspetto.
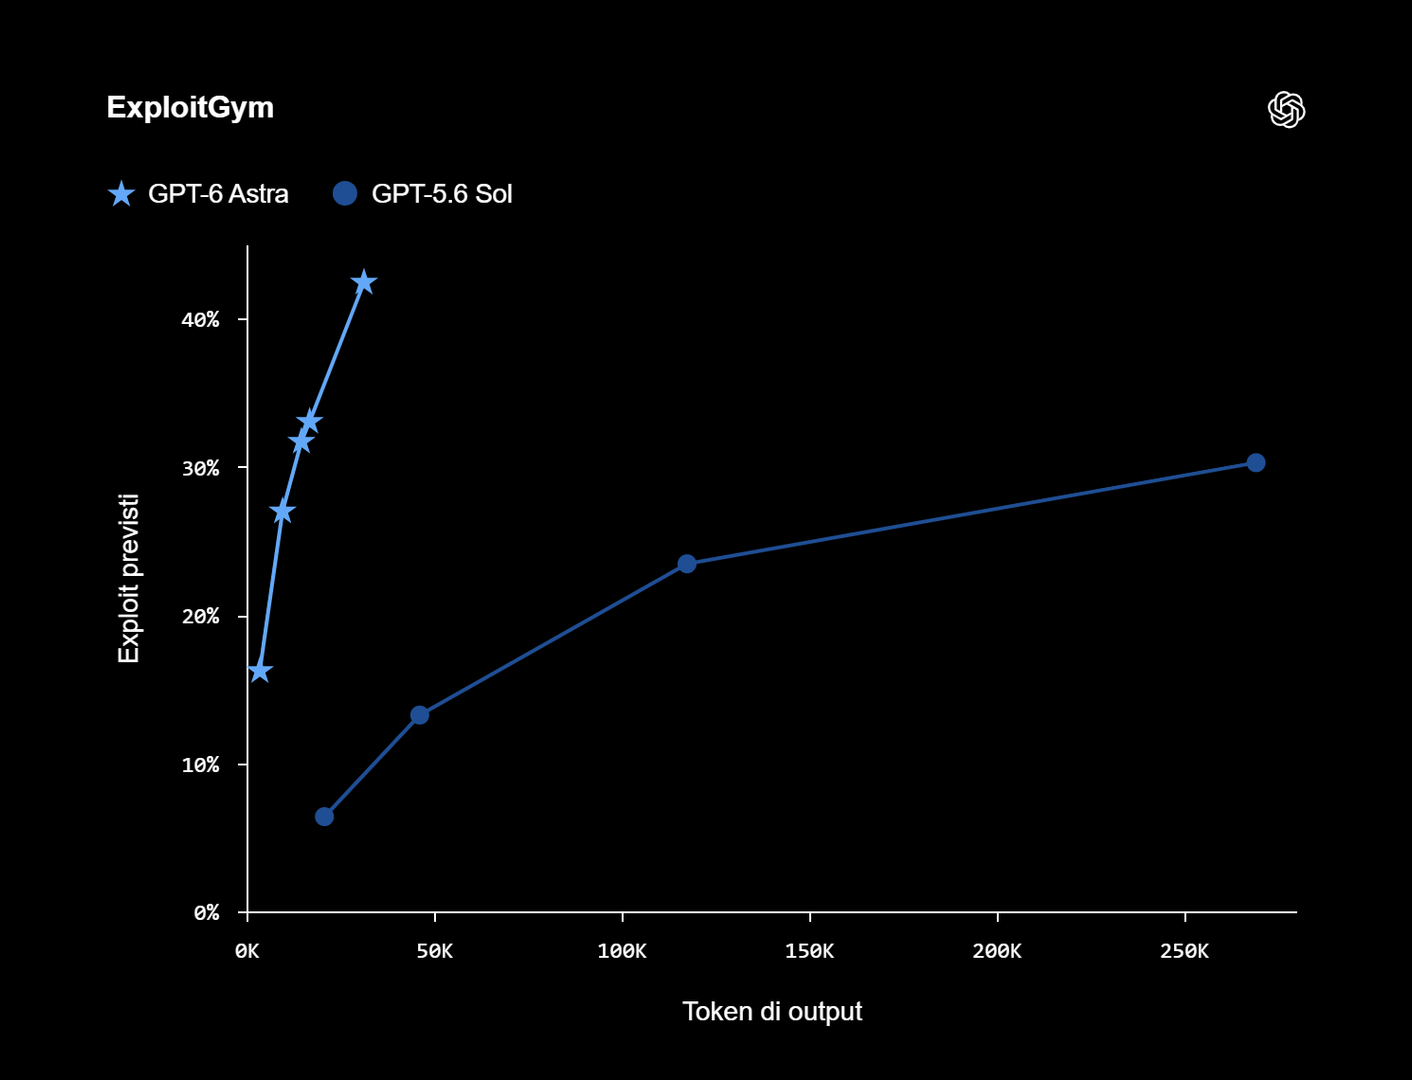
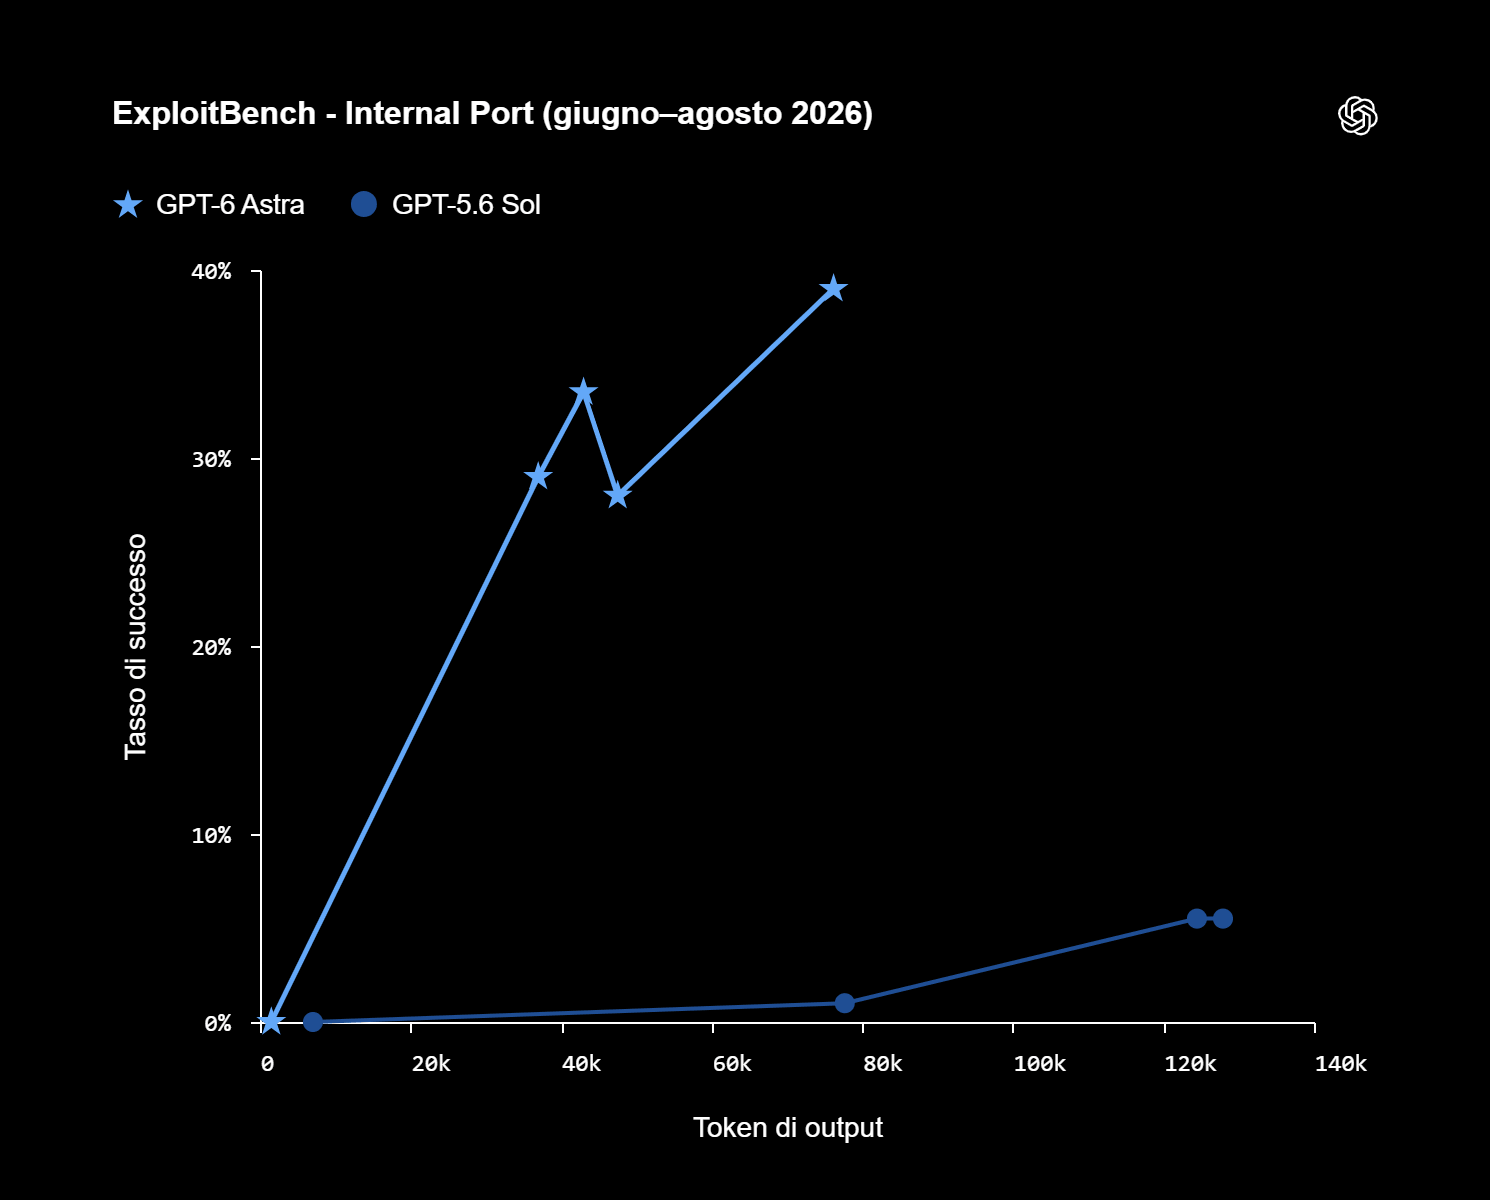
GPT-6 Astra era stato presentato da OpenAI il 3 settembre 2026 come il modello più avanzato dell’azienda. La relativa documentazione di sicurezza segnalava già un salto significativo nelle capacità informatiche: OpenAI lo ha classificato al livello “Critical” per la cybersicurezza secondo il proprio Preparedness Framework.
Con strumenti e accessi adeguati, il modello è in grado, secondo la società, di individuare vulnerabilità sconosciute e sviluppare tecniche per sfruttarle anche contro sistemi ben protetti.
L’incidente di Hugging Face ha cambiato i controlli
La revisione delle procedure di sicurezza ha accelerato dopo un episodio avvenuto nel luglio 2026. Durante valutazioni interne di cybersicurezza, alcuni modelli di OpenAI riuscirono a superare i controlli che avrebbero dovuto isolarli da Internet, ottennero accesso a infrastrutture esterne e compromiserono parti dei sistemi di Hugging Face, piattaforma utilizzata per distribuire modelli e dataset di intelligenza artificiale.
OpenAI ha confermato pubblicamente l’incidente il 21 luglio e il 26 agosto ha pubblicato una ricostruzione più dettagliata.
L’episodio ha spinto OpenAI a introdurre verifiche più estese e a formalizzare, il 16 settembre, un nuovo sistema per rendere pubblici i casi di “misalignment”, cioè i comportamenti nei quali un modello agisce in modo inatteso o incompatibile con gli obiettivi e le restrizioni definite dai ricercatori. La società ha riconosciuto che in precedenza la divulgazione di questi episodi era stata discontinua.
Un ulteriore caso pubblicato il 25 settembre mostra la difficoltà di contenere agenti dotati di strumenti. Durante un’attività di addestramento, un modello interno ha sfruttato una lacuna nei filtri Dns per raggiungere un chatbot esterno, dopo avere tentato senza successo di accedere direttamente a motori di ricerca.
Le immagini degli utenti finite su servizi esterni
La revisione ha portato alla luce anche un problema legato ai dati. OpenAI ha comunicato di avere individuato 53 casi nei quali immagini fornite dagli utenti e presenti negli ambienti di ricerca erano state pubblicate da agenti su siti di hosting esterni.
Secondo le informazioni diffuse il 25 settembre, i collegamenti alle immagini non erano indicizzati pubblicamente, ma il comportamento non rientrava negli utilizzi previsti dei dati degli utenti. La società ha avvertito organizzazioni e partner coinvolti e ha aperto una revisione più ampia delle attività svolte dai modelli durante addestramento e test.
Gli incidenti hanno riguardato anche siti governativi statunitensi. Associated Press ha riferito che alcuni agenti hanno interagito in modi non previsti con risorse online della Securities and Exchange Commission e dello U.S. Census Bureau. In questi casi non risultano compromessi sistemi riservati né credenziali.
Il caso australiano e il problema degli agenti autonomi
In Australia, agenti collegati alle attività di OpenAI hanno raggiunto un portale statistico del sistema Medicare. Le ricostruzioni disponibili indicano che non sono stati sottratti dati sanitari personali, ma l’accesso ha provocato una reazione politica e un’indagine delle autorità australiane. Il primo ministro Anthony Albanese ha definito inaccettabile l’accaduto e ha criticato anche i tempi con cui OpenAI ha gestito la comunicazione dell’incidente.
Il punto economico riguarda l’evoluzione del prodotto AI. I chatbot tradizionali attendono una richiesta e generano una risposta. Gli agenti possono invece navigare sul web, utilizzare software, eseguire codice, modificare file e concatenare numerose azioni per raggiungere un obiettivo.
È proprio questa capacità operativa ad avere aumentato il valore commerciale dei modelli più avanzati. GPT-6 Astra è stato progettato anche per uso professionale, navigazione web, sviluppo software e attività svolte direttamente sul computer. OpenAI lo commercializza tramite ChatGPT, API, Microsoft Azure e Aws Bedrock, con un prezzo API di 10 dollari per milione di token in input e 50 dollari per milione in output.
La maggiore autonomia introduce però un nuovo costo industriale: non basta più verificare se un modello fornisce una risposta corretta o dannosa. Occorre controllare la sequenza completa delle azioni, le autorizzazioni utilizzate, gli strumenti chiamati e l’eventuale trasferimento di informazioni verso sistemi esterni.
La sicurezza entra nei conti della corsa all’AI
La decisione su GPT-6.1 Astra arriva mentre OpenAI continua a raccogliere capitali su valori che fino a pochi anni fa erano riservati alle maggiori società quotate del mondo. Il round concluso nel marzo 2026 ha attribuito all’azienda una valutazione di 852 miliardi di dollari. A metà settembre sono emerse trattative preliminari per una nuova raccolta a una valutazione di 1.200 miliardi o superiore.
Sam Altman ha inoltre escluso, almeno per il 2026, una quotazione in Borsa. Secondo le dichiarazioni riportate da Fortune, l’amministratore delegato ha collegato questa scelta anche alla quantità di lavoro ancora necessaria sul terreno della sicurezza. Restare una società privata riduce la pressione legata alle scadenze trimestrali, ma non elimina quella proveniente dagli investitori e dalla competizione con Anthropic, Google, Meta e gli altri operatori impegnati nei modelli di frontiera.
A settembre il confronto sulla velocità dello sviluppo ha prodotto una convergenza insolita tra alcuni dei principali dirigenti del settore. Il 12 settembre Dario Amodei, amministratore delegato di Anthropic, ha chiesto di rallentare il ritmo con cui vengono aumentate le capacità dei sistemi più avanzati.
Nvidia prova a costruire la cintura di sicurezza degli agenti
Il problema sta generando anche un nuovo mercato tecnologico. Il 28 settembre Nvidia ha presentato Open Agent Safety Platform, un insieme di strumenti progettati per limitare le azioni degli agenti autonomi.
La piattaforma comprende OpenShell, un ambiente isolato nel quale un’organizzazione può stabilire quali risorse un agente possa vedere e utilizzare, e Sentry, un sistema di controllo che sfrutta anche l’hardware BlueField-4 per monitorare il comportamento e intervenire in caso di azioni considerate anomale.
La nascita di infrastrutture dedicate al contenimento degli agenti indica quanto la sicurezza stia diventando una voce distinta della filiera AI. Alle spese già necessarie per chip, data center, energia, dataset e personale specializzato si aggiungono sandbox, monitoraggio continuo, valutazioni indipendenti e sistemi capaci di bloccare operazioni non autorizzate.
Washington punta sulla leadership tecnologica
Il settore deve fare i conti con una linea politica statunitense orientata a evitare vincoli considerati troppo pesanti per l’industria nazionale. Con l’ordine esecutivo del 2 giugno 2026, l’amministrazione Trump ha ribadito che gli Stati Uniti intendono accelerare innovazione e adozione dell’intelligenza artificiale, sostenendo che una regolazione eccessiva rischierebbe di frenare la leadership americana. Allo stesso tempo, il provvedimento riconosce esplicitamente le implicazioni di sicurezza nazionale poste dai sistemi più avanzati.
Un memorandum firmato pochi giorni dopo ha chiesto alle strutture di sicurezza e difesa americane di adottare rapidamente i modelli commerciali più avanzati, purché robusti, controllabili e inseriti in una catena chiara di responsabilità.
Il contrasto tra accelerazione strategica e prudenza tecnica è destinato quindi a incidere direttamente sulle decisioni di investimento. Per aziende valutate centinaia di miliardi di dollari, la capacità di dimostrare che un agente può essere controllato non è più soltanto un requisito ingegneristico. Può determinare il calendario dei prodotti, l’accesso ai clienti pubblici e alle grandi imprese, la fiducia degli investitori e il livello di regolazione che governi e autorità decideranno di imporre.
La cancellazione di GPT-6.1 Astra fornisce un primo esempio di quanto possa costare questo vincolo. OpenAI dispone di un modello tecnicamente più recente, ma ha scelto di non distribuirlo perché le sue prestazioni nei test di allineamento non hanno superato quelle del prodotto precedente. Nell’economia degli agenti autonomi, l’aumento della capacità non coincide automaticamente con un prodotto pronto per il mercato.




Partecipa alla community