


Due articoli e un allegato che contiene un solo riferimento: tanto basta alla decisione di esecuzione (UE) 2026/2274 per cambiare lo statuto giuridico di un documento tecnico. Adottata dalla Commissione il 12 ottobre e pubblicata nella Gazzetta ufficiale dell’Unione il 14, la decisione inserisce la EN 18286:2026, il sistema di gestione della qualità ai fini dell’AI Act, tra le norme armonizzate del regolamento, ed è la prima volta che succede.
Da quel giorno un fornitore di sistemi ad alto rischio che organizza il proprio sistema qualità secondo la norma si presume conforme ai requisiti dell’articolo 17, cioè gode della presunzione di conformità, il meccanismo per cui tocca all’autorità dimostrare il contrario. Il perimetro però è stretto per costruzione, e chi legge i comunicati di questi giorni rischia di attribuire alla norma una copertura che non ha: la EN 18286 descrive come deve essere governato chi costruisce un sistema di intelligenza artificiale, e sul comportamento di quel sistema tace.
Indice degli argomenti:
Decisione 2026/2274 e articolo 40
Il percorso è quello classico della normazione europea. Il comitato tecnico congiunto CEN/CLC/JTC 21 ha scritto la norma rispondendo alla richiesta della Commissione C(2025) 3871, il testo è entrato in inchiesta pubblica il 30 ottobre 2025, è stato ratificato il 12 luglio e pubblicato da CEN e Cenelec a fine luglio. Fino al 13 ottobre chi la applicava seguiva una buona pratica europea, utile ma priva di effetti giuridici; con la citazione in Gazzetta scatta il meccanismo dell’articolo 40 del regolamento, che collega l’applicazione di una norma armonizzata alla presunzione di conformità, nei limiti in cui la norma copre i requisiti.
Il comitato JTC 21, nella nota che accompagna la pubblicazione, insiste su due punti. La norma pubblicata e la norma armonizzata sono oggetti diversi, e solo la seconda produce effetti, mentre l’applicazione resta volontaria: un fornitore può soddisfare l’articolo 17 in altri modi, ma allora la dimostrazione di come lo fa ricade per intero su di lui. Il testo è a pagamento e si acquista dagli enti nazionali di normazione.
Clausole 8 e 9: il ciclo di vita del prodotto
La scelta che orienta tutto il resto sta nelle definizioni. Nella EN 18286 la qualità coincide con il rispetto dei requisiti normativi applicabili, compresa la tutela di salute, sicurezza e diritti fondamentali, e la soddisfazione del cliente, che è il baricentro della ISO 9001, esce dal campo; la non conformità diventa il mancato rispetto di un requisito di legge.
La norma si rivolge ai fornitori, cioè a chi immette sul mercato o mette in servizio un sistema, e raggiunge i deployer, le organizzazioni che lo usano, solo attraverso gli obblighi del fornitore nei loro confronti, dalle istruzioni per l’uso ai canali per segnalare i malfunzionamenti.
La struttura segue l’impianto dei sistemi di gestione ISO, dal contesto fino alla valutazione delle prestazioni, ma il blocco più corposo è quello delle clausole 8 e 9, dedicate al singolo sistema lungo tutta la sua vita. Ogni versione sottoposta a valutazione della conformità riceve un riferimento univoco e ogni esemplare immesso sul mercato resta identificabile lungo la catena di distribuzione. La dismissione diventa una fase del ciclo di vita, con l’obbligo di dire a ciascun deployer che cosa deve fare quando un sistema viene ritirato.
C’è poi una sottoclausola sui sistemi che continuano ad apprendere dopo il rilascio, quelli che in gergo si chiamano continuous learning: le modifiche previste vanno descritte già in fase di progettazione, verificate e validate una per una e riportate nella documentazione tecnica. Sugli incidenti gravi la norma riprende i termini dell’articolo 73, due giorni per le infrastrutture critiche e le violazioni diffuse, dieci in caso di decesso, quindici negli altri casi, contati da quando il fornitore viene a sapere dell’evento.
Nei progetti che seguo, versioni e ritiro sono le voci che più spesso mancano del tutto, anche in aziende con processi di sviluppo maturi, perché un modello viene aggiornato con la naturalezza con cui si rilascia una nuova versione di un’app, e nessuno ha mai scritto che cosa succede ai clienti quando quel modello va in pensione.
Allegato ZA: tredici voci coperte
Il confine della presunzione lo traccia l’allegato ZA, la tabella che collega ogni clausola della norma agli articoli del regolamento. Sono coperte tutte le tredici lettere del paragrafo 1 dell’articolo 17, dalla strategia di conformità fino al quadro delle responsabilità, e la prima frase dell’articolo 11, paragrafo 1, ossia l’obbligo di redigere la documentazione tecnica prima dell’immissione sul mercato e di tenerla aggiornata, a condizione che contenga gli elementi richiesti dall’allegato IV.
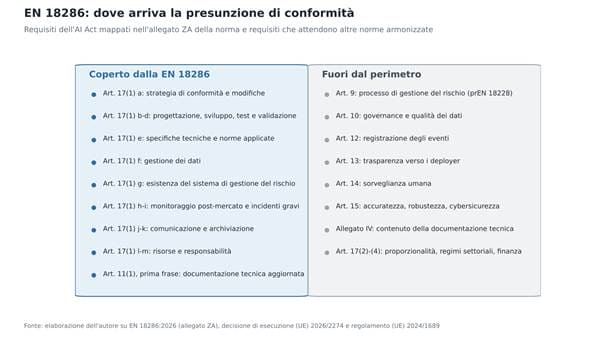
Fuori dal perimetro stanno invece i requisiti tecnici della sezione 2 del capo III, cioè governance dei dati, registrazione degli eventi, sorveglianza umana, accuratezza, robustezza e cybersicurezza, insieme al contenuto della documentazione tecnica descritto nell’allegato IV e al processo di gestione del rischio dell’articolo 9, di cui la norma chiede l’esistenza come componente del sistema qualità rinviando per il metodo alla prEN 18228, ancora in seconda inchiesta pubblica fino all’11 novembre. Un fornitore che applica la EN 18286 dimostra di essere organizzato come il regolamento richiede, e per tutto il resto deve portare prove con altri mezzi, come prevede la lettera e dello stesso articolo 17.
La presunzione è relativa. Secondo la Commissione sposta sull’autorità pubblica l’onere di provare la non conformità, ma un’autorità di vigilanza può contestarla con evidenze contrarie, e il sistema qualità deve funzionare nei fatti, oltre che nei manuali. C’è anche un dettaglio che spiazzerà chi viene dalla ISO 9001: la norma non contiene un obbligo di miglioramento continuo e chiede di mantenere l’efficacia del sistema, verificata nel riesame della direzione, coerentemente con il suo scopo, che è far rispettare un regolamento.
Dalla ISO/IEC 42001 alla EN 18286
Per molte aziende il lavoro parte dagli allegati B e C, che mettono in corrispondenza le clausole della EN 18286 con la ISO 9001:2015 e con la EN ISO/IEC 42001:2026, la norma internazionale sui sistemi di gestione dell’AI recepita in Europa a marzo e in Italia come UNI CEI EN ISO/IEC 42001 da fine luglio. Le tabelle mettono in fila clausole e lasciano aperta la corrispondenza dei concetti, quindi vanno usate come guida alla navigazione più che come attestato di equivalenza.
La distanza tra le due norme è voluta. La Commissione ha spiegato che obiettivi e definizioni della ISO/IEC 42001 non sono allineati al sistema qualità richiesto dall’AI Act, ed è per questo che ha chiesto al comitato europeo un testo dedicato invece di armonizzare quello esistente: la 42001 è centrata sull’organizzazione, certificabile e applicabile a qualunque uso dell’AI, anche da parte di chi la compra, mentre la EN 18286 è centrata sul prodotto e scritta per portare la presunzione di conformità.
Chi ha già una certificazione ISO/IEC 42001 parte quindi avvantaggiato sull’impianto di governo, con politica, ruoli, competenze e gestione documentale già in piedi, e deve lavorare sulla parte di prodotto: identificazione delle versioni, dismissione, catena di fornitura, incidenti gravi, gestione delle non conformità fino al ritiro o al richiamo. Chi opera in un settore con un sistema qualità regolato, come i dispositivi medici con la EN ISO 13485, può estendere quel sistema invece di costruirne un secondo in parallelo, e la norma è scritta proprio per consentirlo.
Calendario al 2 dicembre 2027
Il Digital Omnibus, il regolamento (UE) 2026/1744 entrato in vigore il 27 luglio, ha fissato le date di applicazione degli obblighi sull’alto rischio al 2 dicembre 2027 per i sistemi dell’allegato III, come quelli usati per selezionare il personale o valutare il merito di credito, e al 2 agosto 2028 per quelli incorporati in prodotti già regolati dall’allegato I. Sono date fisse, perché il meccanismo che le legava alla disponibilità delle norme tecniche è caduto durante l’iter legislativo, e lo stesso Omnibus ha riscritto il paragrafo 2 dell’articolo 17 chiedendo un’attuazione proporzionata alle dimensioni del fornitore, in particolare per PMI, start-up e piccole imprese a media capitalizzazione, senza abbassare il livello di rigore.
In Italia il decreto legislativo 7 ottobre 2026, n. 179, in vigore dal 23 ottobre 2026, affida ad AgID il ruolo di autorità di notifica degli organismi di valutazione della conformità e all’ACN la vigilanza del mercato. Le violazioni degli obblighi dei fornitori, compreso quello di avere un sistema qualità conforme all’articolo 17, ricadono nella fascia fino a 15 milioni di euro o al 3% del fatturato, e una sanzione presuppone un obbligo applicabile, quindi per i sistemi ad alto rischio i tempi sono quelli europei.
Le altre norme arriveranno in sequenza. La richiesta di normazione, nella versione modificata, scade il 28 febbraio 2027, e i progetti su cybersicurezza e registrazione degli eventi hanno chiuso le inchieste pubbliche tra luglio e agosto e sono in revisione, mentre quello sulla gestione del rischio è tornato in inchiesta; a ciascuno toccheranno adozione, valutazione della Commissione e citazione in Gazzetta, con tempi che a circa quattordici mesi dalla scadenza nessuno può garantire.
Deployer: sei domande al fornitore
La maggior parte delle aziende italiane usa sistemi sviluppati da altri, e per loro la EN 18286 non è un obbligo, ma è la descrizione più precisa disponibile di ciò che deve esistere dalla parte del fornitore quando si acquista un sistema che decide su clienti o dipendenti. Nell’analisi pubblicata da ZeroFive.AI la norma diventa una lista di domande da porre prima di firmare o rinnovare un contratto per un sistema che rientra, o potrebbe rientrare, tra quelli ad alto rischio dell’articolo 6:
- con quale riferimento normativo è costruito il sistema qualità del fornitore, EN 18286, ISO/IEC 42001 o un sistema settoriale;
- come vengono identificate le versioni e comunicate le modifiche, in particolare per i modelli che apprendono dopo il rilascio;
- quale canale esiste per segnalare incidenti e malfunzionamenti, e con quali tempi di risposta;
- quali misure sono previste in caso di dismissione e che cosa dovrà fare il cliente in quel momento;
- come viene governata la catena di fornitura, a partire dai modelli di terzi su cui il sistema è costruito;
- quali parti della documentazione tecnica e dei log sono accessibili al cliente, anche in caso di contenzioso.
Le risposte misurano quanto il fornitore è pronto per il 2027, e quindi quanto è probabile che il sistema resti utilizzabile senza interruzioni, e mostrano dove ricade il rischio residuo, che per chi compra si traduce in clausole contrattuali e controlli interni. C’è poi un caso che molti sottovalutano: secondo l’articolo 25 un deployer diventa fornitore se modifica in modo sostanziale un sistema, lo commercializza con il proprio marchio o lo usa per una finalità diversa da quella dichiarata, e da quel momento la EN 18286 lo riguarda direttamente.
Conclusioni
Il primo passo è l’inventario dei sistemi in uso, con il ruolo che l’azienda ricopre per ciascuno, perché senza quella mappa non si può stabilire se la norma vada applicata, chiesta ai fornitori o entrambe le cose. Dopo, per chi sviluppa, viene l’analisi delle distanze tra il sistema di gestione esistente e le clausole della EN 18286, partendo dalle tabelle degli allegati B e C, un lavoro che un’azienda già certificata può chiudere in qualche settimana e che, per chi parte da zero, rischia di occupare buona parte dei circa quattordici mesi che separano la Gazzetta di questa settimana dal 2 dicembre 2027.



Partecipa alla community