


Microsoft ha indicato Agent Framework come successore di AutoGen e Semantic Kernel, mentre AWS ha orientato i nuovi progetti verso Amazon Bedrock AgentCore, dopo il passaggio di Bedrock Agents Classic alla modalità di manutenzione. Sono sviluppi che mostrano quanto rapidamente stia cambiando il mercato delle piattaforme di AI agentica.
In vista del 2027, la scelta di queste tecnologie riguarda sempre più l’architettura informatica aziendale. Orchestrazione, integrazione con i sistemi esistenti, sicurezza e costi operativi assumono un peso determinante.
Confrontare le offerte disponibili richiede quindi di distinguere le funzionalità documentate dalle capacità che ogni piattaforma deve dimostrare nelle applicazioni reali.
Indice degli argomenti:
Come valutare una piattaforma di AI agentica per le esigenze enterprise
Il punto di partenza è il processo da automatizzare. Un agente che consulta una knowledge base presenta requisiti diversi rispetto a uno che modifica ordini su un ERP o apre ticket nel sistema di assistenza.
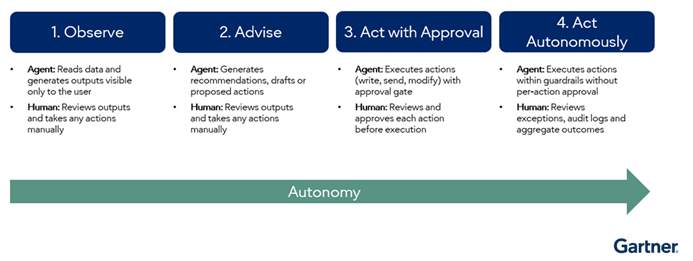
Prima della selezione occorre definire i confini dell’autonomia, le autorizzazioni necessarie e le condizioni che richiedono un’approvazione umana. La presenza di funzionalità agentiche non garantisce, da sola, l’affidabilità nell’esecuzione di attività aziendali.
Una prova di fattibilità dovrebbe riprodurre dati, eccezioni e carichi rappresentativi della produzione, verificando sia la correttezza del risultato sia le operazioni eseguite. Contano inoltre gestione delle versioni, separazione degli ambienti e possibilità di interrompere un workflow conservandone lo stato.
Quali architetture e capacità di orchestrazione sono fondamentali
L’orchestrazione stabilisce come gli agenti selezionano gli strumenti, scambiano informazioni e portano a termine un incarico. Nei workflow espliciti il percorso è definito attraverso stati e transizioni, mentre nei sistemi più dinamici il modello può decidere autonomamente quali passaggi eseguire.
LangGraph documenta meccanismi di persistenza basati su checkpoint, utili per riprendere esecuzioni interrotte e integrare interventi umani. Microsoft Agent Framework combina invece le astrazioni degli agenti con workflow e gestione dello stato, raccogliendo l’eredità tecnologica di AutoGen e Semantic Kernel.
Per le attività ripetibili e delicate, un controllo esplicito dei passaggi facilita le verifiche e rende più prevedibile il comportamento del sistema. L’orchestrazione dinamica può offrire maggiore adattabilità, ma richiede test accurati sui risultati, sulle eccezioni e sulle possibili azioni non previste.
Come verificare la compatibilità con API, ERP e database legacy
L’integrazione con le applicazioni esistenti rappresenta una delle verifiche più impegnative. La disponibilità di un connettore non dimostra che l’agente possa operare correttamente sulla versione dell’ERP utilizzata, rispettare le regole applicative o gestire una transazione incompleta.
Occorre verificare autenticazione, limiti delle API, compatibilità dei formati e procedure di recupero dagli errori. Nei database aziendali assume particolare importanza il controllo sulle operazioni di scrittura.
Il Model Context Protocol (MCP), introdotto da Anthropic e successivamente confluito nella Agentic AI Foundation, standardizza l’interazione con strumenti e sorgenti informative. La sua adozione può semplificare alcune integrazioni, senza rendere automaticamente interoperabili i processi aziendali.
Per i sistemi legacy è preferibile esporre servizi circoscritti anziché concedere accesso diretto alle tabelle. Anche la disponibilità di ambienti di test isolati dovrebbe influenzare la scelta.
Confronto tra le principali soluzioni di AI agentica sul mercato
Le piattaforme disponibili rispondono a esigenze differenti e non appartengono tutte alla stessa categoria.
Microsoft Copilot Studio consente di sviluppare agenti utilizzando connettori Power Platform, servizi Microsoft e API esterne. L’integrazione con gli ambienti Power Platform permette inoltre di applicare controlli amministrativi, criteri di accesso e politiche di gestione dei dati.
Google Vertex AI Agent Engine mette a disposizione servizi gestiti per distribuire e scalare agenti in produzione. L’ecosistema comprende strumenti per l’esecuzione, la gestione delle sessioni e la valutazione delle applicazioni, con funzionalità il cui livello di disponibilità deve essere verificato individualmente.
Amazon Bedrock AgentCore propone componenti per runtime, identità, collegamento agli strumenti e osservabilità. È importante distinguerlo da Bedrock Agents Classic, che AWS non rende più disponibile ai nuovi clienti dal 30 luglio 2026.
Nell’ambito open source, LangGraph privilegia invece il controllo applicativo dell’esecuzione. Il confronto deve considerare queste differenze architetturali e il grado di integrazione con l’infrastruttura aziendale.
Quali sono i punti di forza e di debolezza delle piattaforme leader
Le piattaforme gestite possono ridurre le attività infrastrutturali e semplificare alcuni aspetti amministrativi. Presentano tuttavia possibili vincoli legati ai servizi proprietari, alle regioni disponibili e alle condizioni contrattuali.
I framework programmabili offrono maggiore libertà nella progettazione, trasferendo al team interno responsabilità aggiuntive per distribuzione, aggiornamento, sicurezza e continuità operativa.
Per evitare classifiche arbitrarie, il confronto dovrebbe svolgersi su uno stesso insieme di pratiche aziendali, misurando completamento corretto, tempi di risposta, errori recuperati e frequenza degli interventi umani.
Va inoltre verificato lo stato delle singole funzionalità. Una capacità disponibile in anteprima non equivale necessariamente a un servizio con garanzie adeguate alla produzione. La scelta dipende dal livello di controllo richiesto, dalle competenze interne e dalla possibilità di mantenere il sistema nel tempo.
Come variano i modelli di pricing e i costi di manutenzione software
Il prezzo delle chiamate ai modelli linguistici rappresenta soltanto una parte della spesa. Un’attività agentica può richiedere numerose inferenze, interrogazioni delle API, memorizzazione dello stato e verifiche successive. Ritentativi ed errori aumentano il consumo senza produrre risultati utili.
I fornitori adottano combinazioni differenti di licenze, risorse infrastrutturali e tariffe basate sull’utilizzo. Importi e condizioni devono essere verificati nei listini aggiornati e nei contratti applicabili.
L’indicatore economico più utile è il costo per attività completata correttamente, calcolato su volumi realistici e comprensivo degli eventuali interventi umani.
Nel costo totale di proprietà rientrano anche sviluppo dei connettori, test di regressione, monitoraggio, gestione delle credenziali e aggiornamenti software.
Un progetto pilota apparentemente economico può diventare oneroso quando crescono complessità, numero degli utenti e requisiti di disponibilità.
Sicurezza e controllo nella scelta della piattaforma agentica
Quando un agente può eseguire azioni, il rischio non si limita alla generazione di risposte inesatte. Documenti e servizi esterni possono veicolare istruzioni malevole, mentre strumenti configurati con privilegi eccessivi possono amplificare le conseguenze di un errore.
L’OWASP Top 10 for Agentic Applications 2026 identifica le principali categorie di rischio associate ai sistemi agentici. Il NIST AI Risk Management Framework fornisce invece un riferimento metodologico più ampio per organizzare la gestione dei rischi lungo il ciclo di vita dell’intelligenza artificiale.
Nelle applicazioni enterprise servono autorizzazioni minime, validazione delle operazioni e conferme indipendenti per le attività più sensibili.
I controlli sui prompt costituiscono soltanto uno dei livelli di protezione. Le garanzie fondamentali devono essere applicate anche dai servizi e dai sistemi informativi con cui gli agenti interagiscono.
Come garantire la protezione delle credenziali e l’isolamento degli agenti
Chiavi API, token e altre credenziali non dovrebbero comparire nei prompt né essere esposti attraverso i log. La piattaforma dovrebbe integrare sistemi dedicati alla gestione dei segreti, identità differenziate e autorizzazioni limitate alle operazioni necessarie.
Nei sistemi multiagente è essenziale impedire che un componente erediti automaticamente i privilegi assegnati a un altro, soprattutto quando gli agenti operano su applicazioni con livelli di sensibilità differenti.
La specifica di autorizzazione MCP definisce, per i trasporti HTTP che la adottano, meccanismi basati su OAuth. L’autorizzazione rimane tuttavia opzionale nell’implementazione del protocollo e non garantisce, da sola, la sicurezza del servizio.
L’isolamento degli ambienti, il controllo delle comunicazioni di rete e le approvazioni per le operazioni irreversibili completano un’architettura di protezione che deve essere verificata attraverso test specifici.
Quali funzionalità di audit e monitoraggio in tempo reale sono necessarie
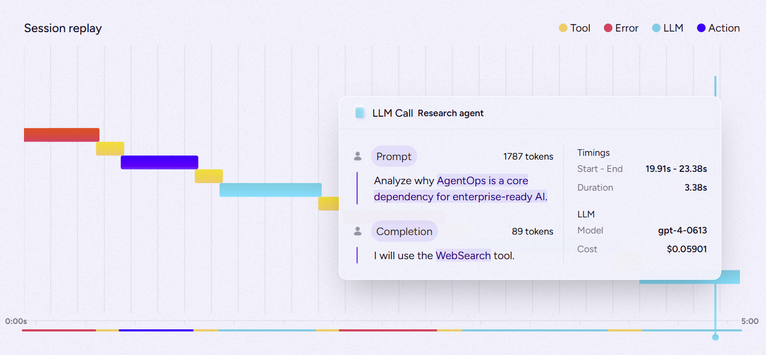
Per comprendere perché un agente abbia fallito occorre ricostruire la sequenza delle operazioni, senza limitarsi alla risposta finale. Tracce, metriche e registri dovrebbero permettere di individuare gli strumenti utilizzati, i tempi di esecuzione, gli errori e le autorizzazioni applicate.
OpenTelemetry definisce convenzioni semantiche dedicate ai sistemi di intelligenza artificiale generativa, comprese le chiamate agli agenti e l’esecuzione degli strumenti. Le specifiche relative alle tracce agentiche risultano tuttavia ancora in sviluppo, un aspetto da considerare nella valutazione dell’interoperabilità.
Un sistema di audit efficace deve associare le operazioni alle versioni dei componenti e alle configurazioni utilizzate, evitando di conservare indiscriminatamente informazioni riservate.
In vista del 2027, la scelta di una piattaforma AI agentica dovrebbe quindi privilegiare la capacità dimostrabile di eseguire processi aziendali in modo affidabile. L’autonomia degli agenti acquista valore quando rimane accompagnata da sicurezza, osservabilità e controllo operativo.
Bibliografia
Microsoft Learn, Microsoft Agent Framework Overview. Documentazione ufficiale.
Microsoft Learn, Use Power Platform connectors as tools in Copilot Studio agents. Documentazione ufficiale.
Microsoft Learn, Implement a zoned governance strategy. Documentazione sulla governance.
Google Cloud, Vertex AI Agent Builder overview. Documentazione ufficiale.
Google Cloud, Vertex AI Agent Engine overview. Documentazione tecnica.
Amazon Web Services, Amazon Bedrock AgentCore Documentation. Documentazione ufficiale.
Amazon Web Services, Amazon Bedrock Agents Classic – Multi-agent collaboration. Documentazione e informazioni sul servizio.
LangChain, LangGraph – Persistence. Documentazione tecnica.
Linux Foundation, Formation of the Agentic AI Foundation, 9 dicembre 2025. Comunicato ufficiale.
Model Context Protocol, Authorization – Specification 2026-07-28. Specifiche ufficiali.
OWASP, Top 10 for Agentic Applications 2026, 2025. Rapporto sulla sicurezza.
NIST, Artificial Intelligence Risk Management Framework (AI RMF 1.0), 2023. Pubblicazione ufficiale.
OpenTelemetry, Semantic Conventions for GenAI Agent and Framework Spans. Specifiche tecniche in sviluppo.



Partecipa alla community