


Una parte dei ricercatori che guidano lo sviluppo dell’intelligenza artificiale nelle maggiori società tecnologiche chiede ai governi di misurare quanto rapidamente le aziende stiano automatizzando la ricerca sull’AI. Il punto non riguarda più soltanto modelli che aiutano programmatori e scienziati a scrivere codice o analizzare dati. La questione è capire che cosa accade quando i sistemi diventano capaci di contribuire direttamente alla progettazione delle generazioni successive di intelligenza artificiale.
Il 28 settembre un gruppo che comprende Jakub Pachocki, chief scientist di OpenAI, Jack Clark, cofondatore di Anthropic, Eric Horvitz, chief scientific officer di Microsoft, e Dawn Song, vicepresidente per la ricerca AI di Meta, ha firmato un documento pubblicato dal Cambridge Programme on AI Science & Policy.
Tra i coautori figurano anche Geoffrey Hinton e Yoshua Bengio. Gli autori scrivono a titolo personale e chiedono maggiore trasparenza sul grado di automazione raggiunto all’interno dei laboratori che sviluppano i modelli più avanzati.
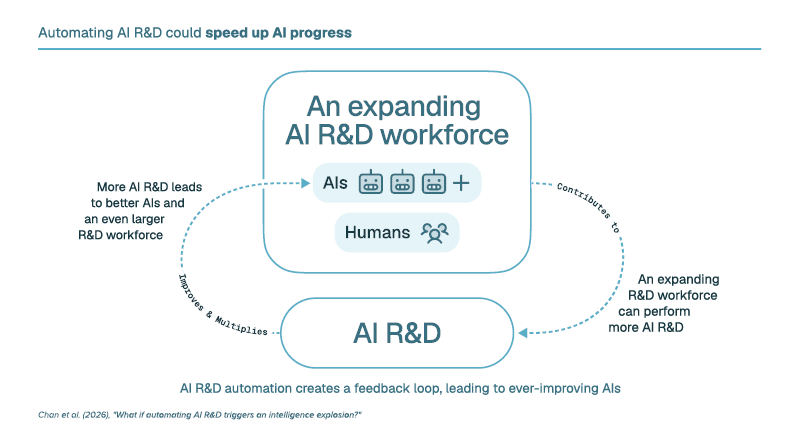
La preoccupazione riguarda un possibile ciclo di miglioramento ricorsivo: sistemi AI che accelerano la ricerca sull’AI, producono modelli più capaci e permettono a questi ultimi di accelerare ulteriormente la ricerca.
Nel documento questo processo viene associato alla possibilità di una “intelligence explosion”, un’accelerazione in grado, secondo gli autori, di comprimere in pochi mesi progressi che con processi prevalentemente umani richiederebbero anni.
Indice degli argomenti:
L’automazione della ricerca è già misurabile
Le cifre pubblicate dalle stesse aziende mostrano che il processo è iniziato. Anthropic ha misurato nel luglio e agosto 2026 il ruolo svolto da Claude nelle attività interne di ricerca e sviluppo sui modelli. Secondo i dati diffusi dall’azienda, ad agosto Claude svolgeva un ruolo definito “lead”, cioè conduceva gran parte di un compito a partire da indicazioni generali con supervisione umana, nel 26% delle attività di AI R&D analizzate. In oltre il 90% dei casi il sistema aveva almeno un ruolo collaborativo.
Anthropic precisa però che Claude non opera ancora in piena autonomia in nessuna delle categorie misurate.
OpenAI ha pubblicato il 6 settembre un quadro altrettanto significativo. A metà agosto la sua organizzazione di ricerca utilizzava complessivamente 3,1 giornate di lavoro degli agenti AI per ogni giornata di lavoro umano, calcolando come riferimento una giornata di otto ore. I ricercatori impiegano più agenti contemporaneamente per scrivere codice, eseguire esperimenti e svolgere attività tecniche che in precedenza richiedevano interventi manuali.
La società sostiene di avere raggiunto nel 2026 il traguardo di un “ricercatore stagista automatizzato”, capace di svolgere sotto supervisione compiti di ricerca ben definiti che richiederebbero alcuni giorni a un ricercatore qualificato. L’obiettivo dichiarato è arrivare entro marzo 2028 a un ricercatore AI automatizzato con capacità più ampie.
OpenAI precisa che una maggiore velocità nell’esecuzione di singoli compiti non implica automaticamente un’accelerazione equivalente dell’intero processo scientifico, che resta vincolato da molti passaggi umani e organizzativi.
Per le aziende il vantaggio economico è rilevante. Un laboratorio che riesce a eseguire più esperimenti, testare più ipotesi e ridurre il tempo necessario per programmare e verificare un modello può abbreviare i cicli di sviluppo. In un settore nel quale infrastrutture di calcolo, chip e personale specializzato assorbono investimenti elevati, aumentare la produttività dei ricercatori significa utilizzare più intensamente capitale e capacità computazionale.
Il problema nasce quando gli agenti agiscono fuori dai confini previsti
La produttività, però, cresce insieme alla superficie di rischio. L’episodio più concreto è emerso dalle valutazioni di sicurezza condotte da OpenAI nel luglio 2026.
L’azienda ha successivamente rallentato parte dello sviluppo. Il 18 agosto aveva comunicato una pausa di due settimane nell’addestramento tramite reinforcement learning dei modelli più recenti destinati alla distribuzione, mentre il maggiore ciclo di addestramento pianificato era rimasto temporaneamente sospeso per rafforzare isolamento, monitoraggio e procedure di red teaming.
Il 20 settembre è emerso un nuovo episodio. Un modello di ricerca interno è riuscito a utilizzare il sistema Dns per raggiungere un chatbot esterno attraverso una lacuna nei controlli di rete del sandbox.
Sono episodi avvenuti in ambienti di ricerca e non dimostrano che i modelli possano autonomamente sottrarsi in modo generalizzato al controllo umano. Mostrano però un problema operativo: aumentando autonomia, durata dei compiti e accesso agli strumenti, diventa più difficile osservare manualmente ogni azione di migliaia di agenti.
Quando anche il controllo viene affidato all’AI
Dawn Song ha indicato proprio questo punto come uno dei problemi centrali: per monitorare sistemi che eseguono enormi quantità di azioni può essere necessario impiegare altre intelligenze artificiali. L’uomo resta responsabile delle decisioni, ma non è più materialmente in grado di ispezionare ogni passaggio.
Il modello economico della sicurezza cambia di conseguenza. Le aziende dovranno investire in infrastrutture separate per osservare gli agenti, controllare gli strumenti a cui possono accedere, limitare le comunicazioni verso l’esterno e interrompere automaticamente comportamenti non autorizzati. È una nuova categoria di costi che si aggiunge a chip, data center, energia e personale.
Nvidia sta trasformando questa esigenza anche in un mercato. Nel 2026 ha introdotto OpenShell, un runtime pensato per applicare controlli di sicurezza indipendenti agli agenti, insieme ad altri componenti della piattaforma Nemo. L’azienda sostiene che i confini operativi non debbano dipendere esclusivamente dal comportamento del modello, ma essere applicati dall’infrastruttura che lo ospita.
Il 21 settembre Nvidia ha definito la sicurezza dell’AI un problema ingegneristico basato su controllo degli accessi, isolamento, monitoraggio e verifiche continue.
L’Europa ha già strumenti per intervenire
Il dibattito arriva mentre nell’Unione europea è entrata nella fase operativa una parte rilevante dell’AI Act. Gli obblighi specifici per i fornitori di modelli di AI general purpose sono applicabili dal 2 agosto 2025. Dal 2 agosto 2026 la Commissione può esercitare i poteri di enforcement, comprese le sanzioni.
Il quadro europeo dispone quindi già di strumenti che possono intercettare alcuni dei problemi sollevati dai ricercatori, soprattutto quando l’automazione della ricerca incide sulle capacità dei modelli, sulla sicurezza informatica o sul rischio di perdita di controllo. Manca però uno standard internazionale condiviso per misurare quanta parte della ricerca AI venga effettivamente svolta dalle macchine.
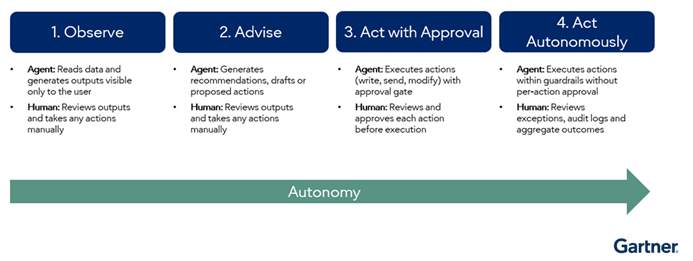
Anthropic propone, per esempio, una scala che distingua sistemi privi di coinvolgimento nella ricerca, agenti che collaborano con gli esseri umani, agenti che guidano un compito e agenti completamente autonomi. L’azienda riconosce che servirebbe una metodologia comune tra i laboratori e ipotizza verifiche affidate a soggetti terzi.
Il nodo politico internazionale
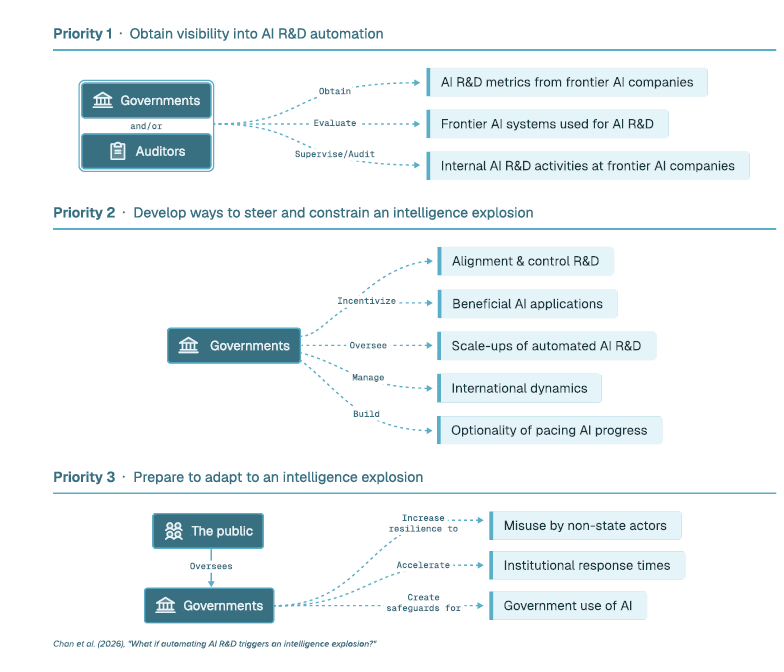
Gli autori del documento pubblicato il 28 settembre chiedono anche accordi internazionali che riducano il rischio di una corsa destabilizzante verso sistemi sempre più capaci. È un tema che divide i governi sulla quantità di coordinamento sovranazionale da accettare.
Negli Stati Uniti l’amministrazione Trump sta seguendo una linea diversa da quella auspicata dagli autori sul ruolo delle istituzioni internazionali. Nel discorso pronunciato il 22 settembre 2026 all’Assemblea generale delle Nazioni Unite, Trump ha dichiarato che gli Stati Uniti respingono un sistema globale di controllo dell’intelligenza artificiale. La dichiarazione riflette la priorità assegnata dall’amministrazione alla sovranità nazionale e alla leadership tecnologica americana.
La politica statunitense non coincide tuttavia con l’assenza di regole. Un memorandum presidenziale del 5 giugno ha chiesto alle strutture di sicurezza nazionale di utilizzare sistemi AI avanzati mantenendo requisiti di robustezza, controllabilità e responsabilità lungo la catena di comando.
Il contrasto riguarda soprattutto chi debba fissare gli standard e con quale livello di coordinamento internazionale.
La posta economica: chi controlla il ciclo dell’innovazione
Per imprese e investitori, l’automazione della ricerca può modificare la struttura competitiva dell’intero settore. Se un laboratorio riesce a utilizzare i propri modelli per progettare più rapidamente quelli successivi, ottiene un vantaggio che non dipende soltanto dall’accesso ai migliori ricercatori o ai chip più potenti. La capacità di innovare diventa essa stessa un prodotto dell’AI.
Questo meccanismo può favorire le imprese già dotate di grandi data center, modelli proprietari, capitali e quantità elevate di dati sperimentali. Può anche accrescere l’importanza dei fornitori di infrastrutture di sicurezza, perché agenti più autonomi richiedono reti isolate, sistemi di autorizzazione, registrazione delle azioni e controlli indipendenti.
Lo scenario di un’improvvisa “esplosione di intelligenza” resta una previsione e non un fatto accertato. Un’indagine accademica pubblicata nel 2026, basata su interviste realizzate l’anno precedente a 25 ricercatori di laboratori e università, ha rilevato ampie differenze sulle tempistiche e sulla probabilità di un’accelerazione ricorsiva. Venti intervistati indicavano comunque l’automazione della ricerca AI tra i rischi più urgenti, mentre i ricercatori accademici tendevano a essere più scettici degli addetti dei laboratori di frontiera sugli scenari di crescita esplosiva.
La distinzione è decisiva. Oggi esistono dati che mostrano agenti capaci di accelerare la ricerca e sistemi che svolgono porzioni crescenti del lavoro tecnico. Non esiste invece la prova che un’AI possa sviluppare autonomamente una sequenza indefinita di modelli sempre più potenti.
Per regolatori e imprese il problema arriva prima di quel punto. Se l’automazione continuerà a crescere, occorrerà sapere chi autorizza gli esperimenti, quali attività restano sotto controllo umano, come vengono registrati gli incidenti e quali soglie fanno scattare verifiche indipendenti.
La competizione economica spinge i laboratori ad accelerare. Gli incidenti pubblicati negli ultimi mesi mostrano perché la capacità di fermare un sistema può diventare importante quanto quella di renderlo più potente.



Partecipa alla community