


Cosa devono sapere un CIO, un CISO, un CFO che oggi devono decidere se, come, e a che velocità far entrare Claude nei propri perimetri?
Va detto subito che molte aziende stanno bruciando i tempi e arrivano a chiedere a chi scrive guide come questa “abbiamo già Enterprise, da dove iniziamo?” La sequenza giusta, abbiamo visto, è l’opposta: si parte da Free, si passa a Pro, si scala a Team, si arriva a Enterprise solo quando i dati di utilizzo lo giustificano. Saltare i passaggi non è una scorciatoia, è un modo per spendere prima di capire. Eppure capita, e spesso.
Indice degli argomenti:
Le credenziali di sicurezza di base
Prima di entrare nelle configurazioni, vale la pena fissare le credenziali che Anthropic dichiara come baseline. Sono il punto da cui parte ogni conversazione con un team sicurezza.
Cifratura: AES-256 per i dati at rest, TLS 1.2 e superiori per i dati in transito. Sono gli standard minimi per qualunque applicativo enterprise nel 2026, e Anthropic li rispetta.
Certificazioni: SOC 2 Type II sull’infrastruttura Claude, ISO 27001:2022 e ISO/IEC 42001:2023. La 42001 è particolarmente rilevante perché è la prima certificazione internazionale specifica per management system di AI, e averla in catalogo è un segnale di serietà sull’approccio responsabile al modello.
Non training sui dati di clienti enterprise e API by default. La domanda che le funzioni legali pongono per prima è questa, e la risposta è la più importante: per i piani enterprise e per l’API, Anthropic non addestra i propri modelli sui dati di conversazione, salvo opt-in esplicito. Il dato resta del cliente.
HIPAA-ready con BAA per i clienti che lo richiedono. Per chi opera in sanità o gestisce dati personali equivalenti, l’opzione esiste, e attiva configurazioni dedicate.
Questo è il pacchetto base. Sopra di esso, ogni cliente enterprise costruisce la propria configurazione specifica.
Identità: SAML SSO prima di ogni altra cosa
La prima decisione di governance riguarda l’identità. Claude Enterprise supporta SAML 2.0 e OIDC con i principali identity provider del mercato: Okta, Microsoft Entra ID (ex Azure AD), Auth0, Google Workspace.
La raccomandazione operativa, condivisa da chi ha gestito decine di rollout, è la seguente. SSO va attivato prima ancora di dare accesso a uno sviluppatore o a un utente. Non “tra qualche settimana”, non “dopo il pilota”: prima.
Nel pannello di amministrazione di Claude Enterprise, due settings vanno abilitati subito: Require SSO for Console e Require SSO for Claude. Entrambi forzano l’autenticazione via identity provider aziendale e ereditano i settaggi MFA del provider stesso.
Il secondo settaggio critico è il domain capture. Si registrano i domini email aziendali, da quel momento qualunque tentativo di login con un’email del dominio viene automaticamente instradato verso il workspace enterprise. Significa che i dipendenti non possono più creare o usare account Free personali con la propria email aziendale, e non possono dirottare conversazioni di lavoro su account fuori dal perimetro.
Il terzo elemento è il mapping tra gruppi del proprio identity provider e ruoli Claude. Questo permette di gestire i permessi a livello centrale: gli sviluppatori del gruppo “engineering” ricevono accesso a Claude Code; il gruppo “compliance” riceve accesso ai log di audit; il gruppo “marketing” riceve accesso ai connector di Microsoft 365 e Canva. La provisioning automatica via SCIM è il livello successivo, e va attivato per organizzazioni che hanno turnover frequente.
Zero Data Retention e data residency
Sui dati, le aziende enterprise hanno due leve principali. Lo Zero Data Retention, ovvero la modalità in cui Anthropic non conserva le conversazioni dopo l’elaborazione (oltre il tempo strettamente necessario all’elaborazione stessa). E la data residency, ovvero la scelta della regione geografica dove i dati vengono processati.
Per il ZDR, vale la regola che è una scelta da fare consapevolmente: con ZDR attivo, alcune funzionalità che richiedono conservazione dei dati per il loro funzionamento (come la memoria, alcune integrazioni MCP) sono limitate o disabilitate. Bisogna decidere il tradeoff. Per dati sanitari, dati finanziari sensibili, dati di intelligence, ZDR è la baseline da cui non si scappa. Per usi generici di knowledge work, il tradeoff con la perdita di funzionalità potrebbe non valere la pena.
Per la data residency, oggi le opzioni sono regioni AWS in Europa per la conformità GDPR, e Google Vertex con Private Service Connect per scenari più stringenti di non-egress. Per le aziende italiane ed europee in genere, scegliere una regione EU è il default. La Compliance API, disponibile sul piano Enterprise, offre accesso programmatico ai dati di utilizzo per integrare la propria piattaforma di monitoring e reporting.
Sul fronte deletion e DSAR (Data Subject Access Request), Anthropic offre workflow documentati di esportazione e cancellazione dati, da coordinare con il proprio DPO. La policy di retention dei log è configurabile, con il minimo di novanta giorni come riferimento SOC 2 e periodi più lunghi per settori regolati.
Audit e governance: vedere chi fa cosa
Il livello di audit è quello che distingue un’adozione professionale da una sperimentazione amatoriale. Per Claude Enterprise, l’audit copre tre superfici principali, ognuna con i suoi log.
- Web: eventi di sessione (login, logout), upload di file, metadati delle conversazioni (timestamp, modello usato, durata).
- Desktop e Cowork: connessioni a MCP server, invocazioni di tool, chiamate a servizi esterni. Ogni volta che un agente attiva un connector, l’evento finisce nei log.
- CLI e Claude Code: invocazioni di tool, accessi ai file, esecuzioni di comandi shell, azioni negate dalle policy. È il livello più granulare, e per chi gestisce engineering team con Code attivo è quello da monitorare con maggiore attenzione.
La raccomandazione operativa è esportare questi log con regolarità verso il proprio SIEM (Splunk, Elastic, Sentinel, eccetera), con retention minima di novanta giorni per SOC 2 e periodi più lunghi per le industrie regolate. La Compliance API permette l’integrazione automatica.
Sulla governance dei connector, una buona pratica emersa nel 2026: tenere un inventario centrale di quali MCP server sono attivi nell’organizzazione, chi può abilitarli, quali permessi possono concedere. I custom MCP, in particolare, sono potenzialmente pericolosi perché non sono verificati da Anthropic.
Una policy aziendale chiara che limita i custom MCP a una whitelist approvata è la pratica che le aziende più mature adottano.
Costi: il modello economico Claude in azienda
Il modello economico di Claude per le aziende ha tre dimensioni:
- licenze per posto (per gli accessi via interfaccia),
- consumo API (per gli usi via codice),
- costi infrastrutturali eventuali (per deployment privati su AWS Bedrock o Vertex AI).
Sulle licenze, possiamo vedere qui i prezzi.
Team Standard 25 dollari per posto al mese, Team Premium 125 dollari per posto al mese, con minimi di cinque utenti e possibilità di mix. Enterprise parte da circa 60 dollari per posto al mese con minimo settanta posti, e include accesso al milione di token di contesto, controlli avanzati, supporto dedicato. Il prezzo Enterprise è negoziato caso per caso, ma il pavimento ragionevole è circa cinquantamila dollari l’anno.
Sull’API, il pricing è pay-per-token. Alla metà del 2026, Claude Sonnet 4.6 costa 3 dollari per milione di token in input e 15 in output. Opus 4.6 costa 5 dollari in input e 25 in output. Haiku 4.5 costa 1 dollaro in input e 5 in output.
La regola pratica è: Sonnet per la maggior parte dei casi, Opus per i task ad alto valore, Haiku per volumi alti e bassa complessità.
Su Enterprise, il consumo API è fatturato separatamente rispetto alle licenze, e il piano permette di impostare spend caps per utente e per progetto. Questa è la leva più importante per controllare la spesa: senza spend caps, un singolo utente con Code aperto su un task pesante può consumare centinaia di dollari al giorno.
Per il deployment privato, AWS Bedrock e Google Vertex AI permettono di far girare Claude dentro il proprio account cloud, con i benefici di non-egress e isolamento. I costi sono diversi (si paga AWS o Google, oltre ad Anthropic), e si applicano scelte di sizing tipiche del cloud enterprise.
Un consiglio pratico spesso ignorato: fare una stima realistica del consumo previsto prima di firmare. Significa, idealmente, un pilota di tre mesi su un sottoinsieme rappresentativo di utenti, con monitoring attivo della spesa. Senza questo, si firmano contratti enterprise basati su proiezioni teoriche che poi si rivelano fuori scala in un senso o nell’altro.
Sicurezza degli agenti e nuovi pattern di rischio
Claude in azienda introduce pattern di rischio che le funzioni sicurezza devono imparare a riconoscere, perché sono nuovi rispetto al modello mentale degli applicativi classici. Il principio guida è che un agente è un sistema autonomo che esegue azioni, e va trattato con le stesse cautele di un nuovo dipendente con accesso ampio.
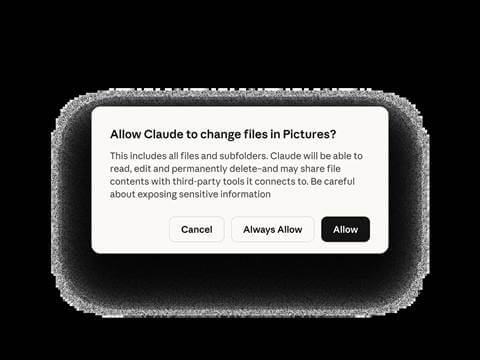
Primo pattern di rischio: configurazioni MCP malevole. A febbraio 2026 sono state divulgate vulnerabilità in Claude Code che permettevano l’esecuzione di codice via file di configurazione manipolati. Sono state corrette, ma il pattern è generale: un agente che esegue codice in autonomia apre superfici di attacco nuove. La mitigazione include il deploy via MDM (Jamf, Intune) di configurazioni standard con deny rules, l’inventario dei MCP attivi, la rotazione delle API key.
Secondo pattern: data leakage via prompt injection. Un attaccante che riesce a inserire istruzioni dentro un documento che Claude leggerà, può tentare di manipolare l’agente. Le mitigazioni sono il principio di “least privilege” sui connector, il sandboxing dei tool, la review umana per le azioni sensibili.
Terzo pattern: shadow AI. Dipendenti che usano account Claude personali per task lavorativi, fuori dal perimetro aziendale. Il domain capture, la formazione, la disponibilità di un’opzione aziendale facile e utile sono le contromisure. Il punto chiave è che vietare l’AI non funziona, perché i dipendenti la useranno comunque. Offrire un’opzione aziendale governata è l’unica strategia che riduce davvero la shadow AI.
Quarto pattern: agenti che agiscono senza supervisione umana sufficiente. La tentazione di automatizzare end-to-end è forte, ma per le azioni con conseguenze irreversibili (pagamenti, modifiche di permessi, invio di comunicazioni esterne) la review umana resta non negoziabile. Anthropic ha implementato richieste di permesso esplicite per le azioni sensibili, e quelle vanno mantenute attive.
Quando ha senso passare a Enterprise
Per chiudere con un criterio decisionale, il salto da Team a Enterprise ha senso quando si verificano almeno tre delle seguenti condizioni.
- Si supera la soglia dei settanta utenti attivi, perché sotto quella soglia il costo Enterprise difficilmente si giustifica nei conti.
- Si opera in un settore regolato come banking ed healthcare, oppure nella pubblica amministrazione o nell’energia, dove la conformità impone audit centralizzato, ZDR e data residency strict.
- Si gestiscono dati di clienti o cittadini che hanno richieste contrattuali specifiche di trattamento (GDPR articolo 28, HIPAA BAA, eccetera).
- Si vuole integrare Claude in flussi automatizzati di backoffice che richiedono provisioning via SCIM, controllo programmatico di spend caps, accesso al milione di token in contesto.
- Si negozia con Anthropic un livello di supporto dedicato che sotto Enterprise resta fuori portata.
Quando queste condizioni non si verificano, Team Premium con qualche posto in più del necessario, e una API key per i flussi automatizzati, è quasi sempre la scelta corretta. Anche per organizzazioni con migliaia di dipendenti, se il sottoinsieme che usa effettivamente Claude in modo intensivo è inferiore al centinaio, Team resta la risposta giusta.
Un’ultima raccomandazione: non aspettare
C’è una raccomandazione finale che vale per tutte le aziende che si stanno avvicinando a Claude nel 2026. Non aspettare. Il ritmo con cui Anthropic e i suoi concorrenti rilasciano funzionalità è tale che chi rimanda di sei mesi si trova davanti a un panorama diverso, e a quel punto la curva di apprendimento riparte da zero. Iniziare ora, anche con un pilota piccolo di dieci utenti per tre mesi, costruisce competenza interna che diventa il vero asset di lungo periodo.
L’altra raccomandazione è di non delegare la decisione a un vendor. Le aziende che si fanno guidare nell’adozione di AI da consulenti che hanno conflitti d’interesse con i fornitori finiscono per acquistare più di quanto serva e meno di quanto avrebbero potuto. La competenza interna, costruita con un pilota e con la lettura sistematica della documentazione, è quello che permette di negoziare bene quando si arriva al contratto enterprise.


Partecipa alla community